
كيفية حماية هويتك على الإنترنت في عام 2026: الدليل الكامل
الخصوصية الحقيقية على الإنترنت لا تحدث بمحض الصدفة. تعتمد حماية البيانات القوية دائمًا على الأدوات المناسبة، وفهم عميق لخوارزميات مكافحة الاحتيال، وعمليات تدقيق أمنية منتظمة. يمكن لأدوات إخفاء الهوية الاحترافية طمس بصمتك الرقمية تمامًا خلال دقائق معدودة.
دعونا نستعرض كيف تعمل حماية البيانات عبر الإنترنت، ولماذا لم تعد الأساليب القياسية كافية، وكيفية بناء حزمة تقنية عالية الأمان.
ما هي البصمة الرقمية وكيف تحللها أنظمة مكافحة الاحتيال؟
البصمة الرقمية هي كمٌّ هائل من البيانات تجمعه منصات الإعلانات وأنظمة الأمان والمواقع الإلكترونية في كل مرة تزورها. اليوم، تتتبع أنظمة مكافحة الاحتيال المعتمدة على الشبكات العصبية (المستخدمة لدى Google وMeta ومنصات التجارة الإلكترونية الكبرى) ما هو أبعد من عنوان IP فقط. إنها تُنشئ بصمة جهاز فريدة (Device Fingerprint) تتكوّن من معلمات نظام التشغيل، وإصدار المتصفح، واللغة، ودقة الشاشة، وعلامات عتادية مخفية (مثل Canvas وClient Hints وWebGL).
علاوة على ذلك، تحلل خوارزميات مكافحة الاحتيال المتقدمة طبقة الشبكة في اتصالك، وهي غالبًا المكان الذي تُكشَف فيه محاولات التمويه. تبحث أنظمة الأمان تحديدًا عن:
- بصمة نظام التشغيل السلبية (TCP/IP): إذا كان ملف متصفحك المضادّ للكشف يحاكي Windows، لكن مستوى حزم الشبكة (عبر معلمي TTL وWindow Size) يكشف خصائص خادم Linux، فستُوسَم جلستك فورًا.
- عدم تطابق الكمون (Ping مقابل الموقع الجغرافي): إذا كان وكيلك (Proxy) يدّعي أنه في نيويورك، لكن الخادم الفعلي للمزوّد موجود في أوروبا، فإن قيمة الـPing المرتفعة بشكل غير طبيعي تكشف فورًا عن توجيه البروكسي.
- شذوذات MTU (Maximum Transmission Unit): إن تعديل حجم حزمة الشبكة القياسي (على سبيل المثال، الانخفاض من 1500 بايت إلى 1400) يدل على أن المرور يُعاد توجيهه عبر نفق أو VPN.
من دون إعدادات متخصصة، تصبح كل حركة تقوم بها على الإنترنت شفافة. لاستعادة التحكم في بياناتك، يجب نشر حزمة احترافية تجمع بين متصفحات مضادّة للكشف ووسطاء (Proxies) عالية الثقة.
لماذا يهم إخفاء الهوية على الشبكة
عند إدارة سير العمل عبر الإنترنت، يواجه المحترفون عادة طرفين خطِرين:
- الاعتماد على إعدادات المتصفح الأساسية أو وضع التصفح المتخفي القياسي، والذي يفشل في إخفاء مرورك عن مزودي خدمة الإنترنت أو خوادم الويب المستهدفة.
- استخدام أدوات مجانية عشوائية، ما يضيف مخاطر كبيرة لتسرّب البيانات، وسرقة بيانات الاعتماد، وتشويه التحليلات بسبب تدني جودة المرور.
يوفّر نهج متوازن واحترافي حلًا موثوقًا في المنتصف:
- تُخفي موقعك الحقيقي ومعلمات بنية الشبكة لديك بالكامل.
- تحمي المعاملات المالية وبيانات الاعتماد والاتصالات الحساسة للأعمال من الاعتراض.
- تضمن أن ترى المواقع المستهدفة أنك مستخدم عادي وعضوي، مما يلغي الحظر المتكرر وجدران التحقق وCAPTCHA، ويعظّم في النهاية كفاءة الأتمتة لديك.
كيفية اختيار الأدوات المناسبة للمهام المحددة
مع أن مبادئ الحماية الأساسية تبقى نفسها، إلا أن المهام المختلفة تتطلب إعدادات بنية تحتية مختلفة تمامًا. البروكسيات هي العمود الفقري لهذا الدفاع لأنها تعمل بدقة على مستوى التطبيق أو السكربت أو ملف تعريف المتصفح. لتجنّب حرق الميزانيات على اختبارات عمياء، من الضروري مواءمة أنواع البروكسي مع حالات الاستخدام المحددة:
1. تعدد الحسابات والتسجيلات (Google، وسائل التواصل الاجتماعي)
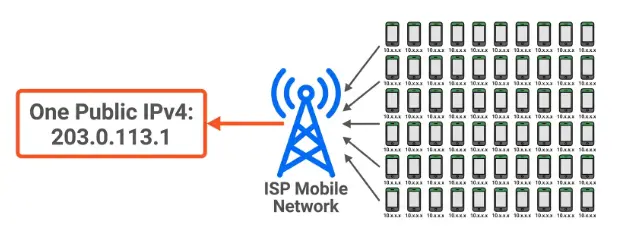
لإنشاء الحسابات على نطاق واسع، تُعد بروكسيات الجوال ضرورية. تُشارك عناوين IP الخاصة بها بالتزامن بين آلاف المستخدمين الحقيقيين لشبكات الهاتف الخلوي. لا تستطيع أنظمة مكافحة الاحتيال بسهولة حظر عنوان IP جوّال دون قطع الخدمة عن آلاف المستخدمين الأبرياء. وبسبب درجة الثقة المرتفعة هذه، تقلّل عناوين IP الجوالة بشكل ملحوظ من مُحفزات التحقق عبر الهاتف الصارمة التي تواجهها أثناء التسجيل.
2. إدارة الملفات الشخصية وتسخين الحسابات
الحفاظ على شبكة كبيرة من الملفات الشخصية دائمة الاتصال ببيانات الجوال ليس مجديًا من حيث التكلفة. للإدارة طويلة الأمد، انتقل إلى بروكسيات سكنية ثابتة (Sticky). فهي تحاكي اتصال Wi‑Fi منزليًا عاديًا. الهدف هنا هو اختيار مزودي عناوين IP سكنية يقدمون درجات سمعة عالية وأرقام نظام مستقل (ASNs) نظيفة تعود لمزودي خدمات إنترنت استهلاكيين فعليين، بدلًا من مراكز بيانات سحابية (مثل AWS أو DigitalOcean).
3. استخلاص الويب واستخراج البيانات
يتطلب استخراج مجموعات بيانات كبيرة تدويرًا آليًا لعناوين IP. لهذه سير العمل الآلية في الاستخلاص، ابحث عن مسابح عناوين IP ضخمة توفّر سرعات عالية ودرجات احتيال منخفضة (Fraud‑Scores) لضمان جمع بيانات مستمر دون الاصطدام بجدران CAPTCHA المستمرة.
قبل شراء أي خدمة، حلّل دائمًا مقاييس تقنية مثل السرعة، والجاهزية (Uptime)، ونقاء المسبح، واتساق الشبكة. للتنقل في هذا السوق المزدحم ومراجعة اختبارات الأداء المستقلة، وحدود السرعة، وتقييمات إخفاء الهوية لمزودين شائعين، يمكنك استخدام منصات تجميع متخصصة مثل ToProxyLab.
بناء سير عمل لإخفاء الهوية لا يُخترق
يتبع إعداد الخصوصية خطوة بخطوة هذا المسار المنطقي:
- حدد هدفك: للتصفح الأساسي، يكفي التشفير البسيط. للمهام المعقدة (إدارة ملفات شخصية متعددة، أتمتة تسويقية، استخلاص بيانات)، تحتاج إلى تكامل مُحكم بين متصفح مضادّ للكشف وبروكسيات.
- مزامنة معلمات النظام: احرص دائمًا على أن تتطابق لغة ملف المتصفح والمنطقة الزمنية والموقع الجغرافي مع الموقع نفسه (GEO) لخادم البروكسي. تجنّب القفزات الجغرافية المفاجئة (Geo‑Hops).
- تحليل الأداء الحقيقي للمسبح: قارن نقاء عناوين IP، واستقرار الاتصال، والتسعير بين مزودي السوق من الفئة العليا. ركّز على العلامات الراسخة التي تُعطي أولوية لصحة المسبح للحفاظ على سمعتها.
- صقل الاستهداف: اختر مزودًا بتغطية دقيقة وصولًا إلى الدولة والمنطقة والمدينة أو حتى شركة الاتصالات الجوالة التي تحتاجها.
الخلاصة
يكمن مفتاح حماية البيانات في اتباع نهج منهجي وتكييف التقنيات مع عملياتك الخاصة. إن فهم كيفية عمل مرشحات الشبكة والمحفزات الخفية لمكافحة الاحتيال يتيح لك تأمين إعدادات بنية تحتية تضمن معدلات اجتياز حسابات عالية، وأتمتة سلسة، وخصوصية غير منقوصة في 2026.