
لماذا تتعرض إعدادات فيسبوك المكلفة لنقطة تفتيش عند تسجيل الدخول لأول مرة
تشتري إعداداً مزروعاً عالي الجودة مقابل $$35–$$40 مع تقادم قوي، وتسخين يدوي وautoregs مرتبطة، وتقوم باستيراده بعناية إلى متصفح مكافحة البصمة لديك، تضغط "Log In" — وفوراً تتلقى مطالبة تحقق عبر السيلفي أو تقييد الوصول إلى الإعلانات. يبدو مألوفاً؟
عندما يكلف الحساب بضعة دولارات، يكون الحظر مجرد تكلفة ممارسة الأعمال. لكن عندما يموت إعداد King متكامل مع Business Manager وثمانية حسابات إعلانات شخصية فور تسجيل الدخول الأول، فإنه يلتهم عائدك مباشرة. ومع ذلك، في 90% من الحالات، لا تكمن المشكلة في جودة الزراعة نفسها بل في طريقة اتصالك بالحساب. لقد تعلّم نظام مكافحة الاحتيال لدى Meta منذ زمن اكتشاف أدنى عدم تطابق بين بصمات العتاد وسجل الجلسة وبيئة الشبكة.
أدناه تفصيل تقني لسبب احتراق الأصول باهظة الثمن عند أول تسجيل دخول، مع سير عمل خطوة بخطوة لبناء إعداد "حساب + بروكسي" محكم حتى تتمكن من إطلاق الحملات دون خسائر غير ضرورية.
1. أربعة أسباب تقنية تجعل نظام مكافحة الاحتيال يضع علامة على إعدادك عند تسجيل الدخول
للتوقف عن التخمين بشأن سبب إرسال حساب ما إلى التحقق، انظر إلى عملية تسجيل الدخول بعيون خوارزميات مكافحة الاحتيال لدى Meta:
- تعارض الموقع الجغرافي GEO ونوع الشبكة. تخيل أن الحساب تمّت زراعته يدوياً لمدة 14 يوماً باستخدام بيانات هاتف محمول أوكرانية أو أمريكية، وبعد الشراء مباشرة تسجّل الدخول من عنوان IP لمركز بيانات أو من بلد مختلف تماماً. بالنسبة لأنظمة أمان فيسبوك، هذا يصرخ "استحواذ على الحساب" — لا يمكن لمستخدم حقيقي القفز مادياً من كييف إلى أمستردام في ثانية مع التحوّل من شركة اتصالات محمولة إلى رف خوادم.
- عناوين IP "قذرة" ذات نقاط ثقة منخفضة. تُستخدم البروكسيات الرخيصة من المسابح العامة بالآلاف لإنشاء حسابات بالجملة والرسائل المزعجة. هذه الشبكات الفرعية محروقة الثقة وموجودة في قوائم حظر متعددة. حتى ملف شخصي مزروع بإتقان سيطلق أعلام نشاط مريب بمجرد ملامسته لعناوين محروقة.
- جلسات مكسورة وقفزات مفاجئة في ASN. إذا كان بروكسيك مضبوطاً على تدوير عدواني (مثلاً تغيير العنوان كل 1–5 دقائق أو مع كل طلب) وتحوّل عنوانك إلى مزوّد إنترنت مختلف (ASN) أثناء تحميل الكوكيز، تتكسر الجلسة. يكتشف نظام مكافحة الاحتيال هذا الشذوذ الشبكي ويقفل أدوات الإعلانات.
- تسرّبات المنطقة الزمنية وWebRTC. حتى مع بروكسي نظيف، قد يسرّب ملفك الشخصي وقت النظام الحقيقي أو الـIP المحلي عبر WebRTC إذا لم تكن بيئة متصفح مكافحة البصمة مُتزامنة بشكل صحيح.
2. الأساس: كيفية اختيار حسابات موثوقة والحفاظ على الضمان
حتى أنظف بروكسي لن ينقذ حساباً جرى تجميعه عبر سكربتات أوتوماتيكية رخيصة. عند شراء أصول لشراء وسائط مستقر، ابحث عن ثلاث ثوابت غير قابلة للتفاوض:
- زراعة يدوية حقيقية (7 إلى 14 يوماً من نشاط حقيقي خارج فيسبوك لبناء ملف كوكيز عضوي).
- روابط أمان نظيفة (بريد إلكتروني نشط، دون أرقام هواتف لطرف ثالث قد تُسحب، ومصادقة ثنائية Two-Factor Authentication - 2FA مهيّأة مسبقاً).
- طقم نقل جلسة كامل: تسجيل الدخول، كلمة المرور، مفتاح 2FA، التوكن، بيانات البريد، الكوكيز وUser-Agent الأصلي المستخدم أثناء الزراعة.
مثال رائع على متجر يلبّي هذه المعايير جاهزاً هو 3kota.shop. سير عملهم مريح للغاية: يمكنك تصفح الكتالوج بالكامل والتحقق من المخزون المباشر على موقعهم دون تسجيل، بينما تتم عمليات الشراء وتسليم الأرشيف الفوري بسلاسة عبر بوت تيليغرام الخاص بهم @shop_3kota_bot.
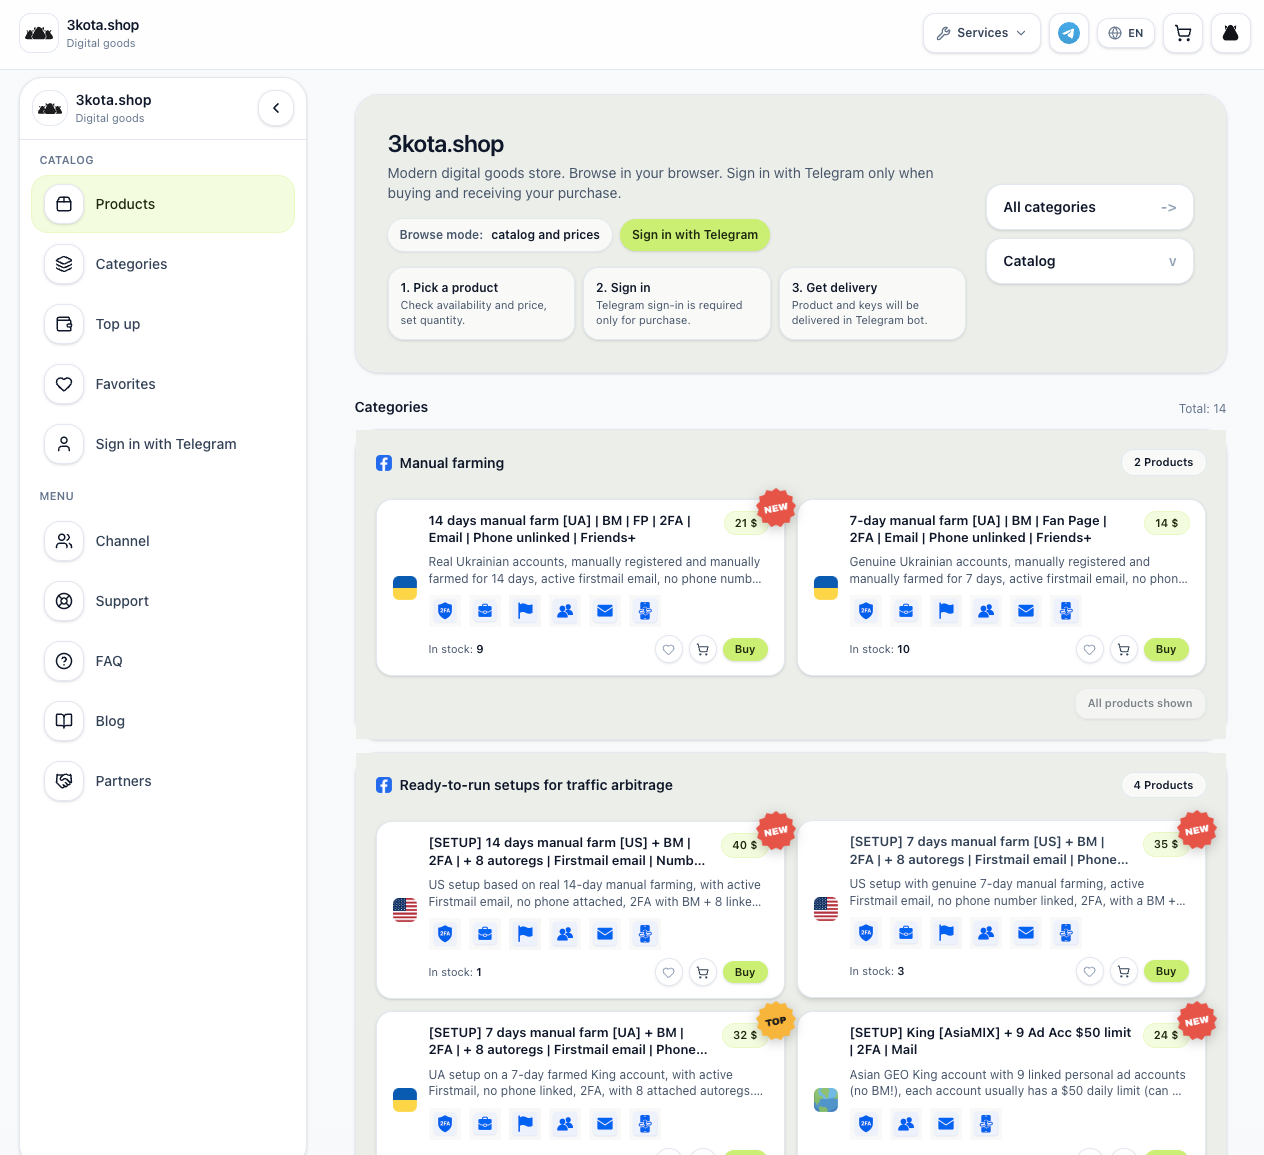
بالنظر إلى تشكيلة منتجاتهم، فهم يغطون عملياً كل إعداد أساسي مطلوب لإعلانات فيسبوك:
- الزراعة اليدوية: حسابات أوكرانية مع 7 أو 14 يوماً من التسخين اليدوي، صفحات معجبين مُنشأة مسبقاً، Business Managers، 2FA ووصول نظيف للبريد الإلكتروني $14–$21.
- إعدادات جاهزة للتشغيل: حسابات King عالية الثقة (US, UA أو AsiaMIX) مرفقة مع 8–9 autoregs مرتبطة أو حسابات إعلانات شخصية بحد إنفاق يومي $50 بسعر $24–$40.
- Business Managers موثّقة: BMs موثّقة بحد يومي $50 وحساب إعلانات جاهز للاستخدام $19.
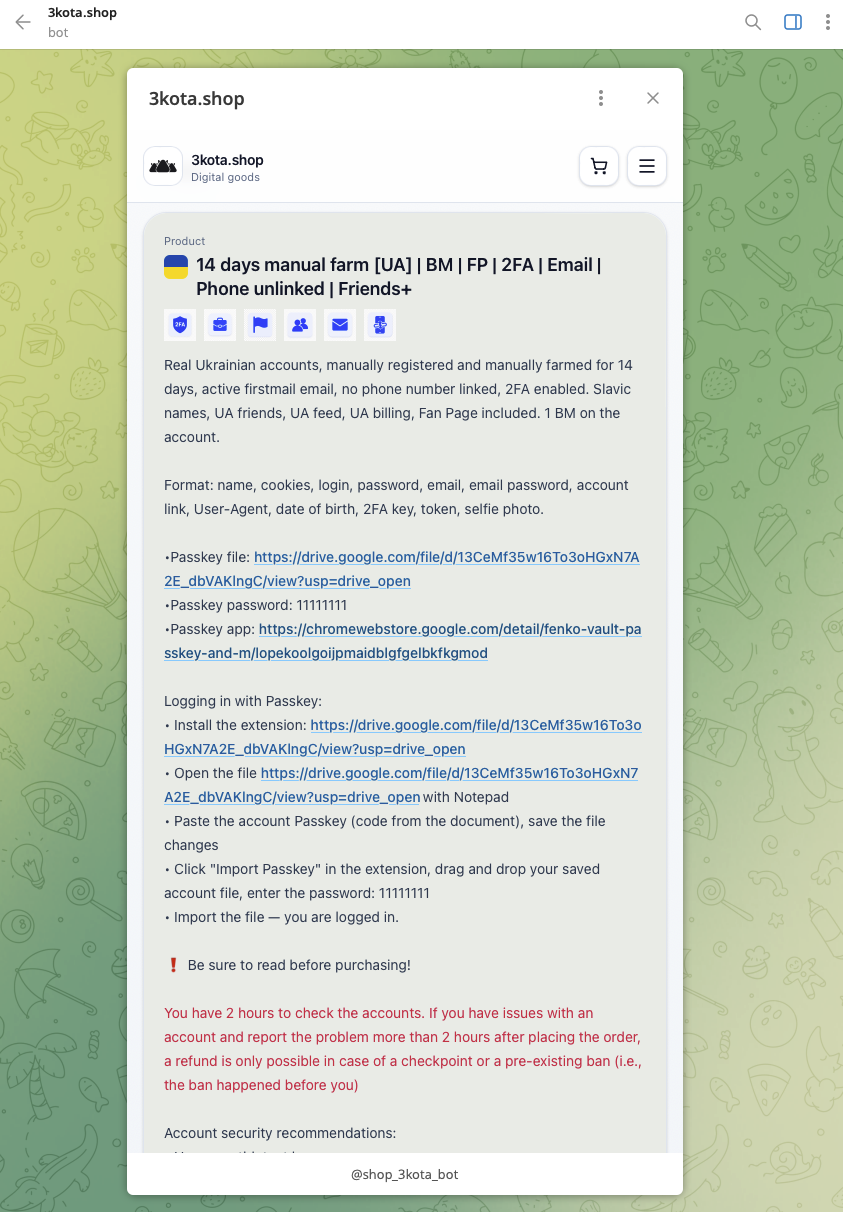
ملاحظة ضمان حرجة: انتبه جيداً إلى التحذير الأحمر في بطاقة المنتج أعلاه. لديك بالضبط ساعتان من وقت الشراء لفحص الحساب. علاوة على ذلك، تنص شروط المتجر صراحةً على أنه إذا انتهك المشتري توصيات تسجيل الدخول الأساسية (وأبرزها تسجيل الدخول بموقع GEO غير مطابق أو بروكسيّ قذر)، فيحتفظ المتجر بالحق في رفض الاستبدال أو الاسترداد؛
لهذا يجب أن تُعدّ بروكسيك قبل أن تضغط "Buy" في البوت.
3. اختيار وضبط البروكسي المناسب لإعدادك
لنفترض أنك تلتقط إعداد زراعة يدوي أوكراني أو أمريكي. هدفك هو جعل تسجيل الدخول يبدو لخوادم Meta كامتداد طبيعي لجلسة مستخدم موجودة من نفس الجهاز والمنطقة.
لنمشِ خطوة بخطوة باستخدام SX.ORG، الذي يوفّر مسابح بروكسي محمول وسكني نظيفة مع تسعير حركة مرن بالدفع عند الاستخدام ابتداءً من $3/GB أو منافذ غير محدودة ابتداءً من $5/month للسكني و$15/month للمحمول.
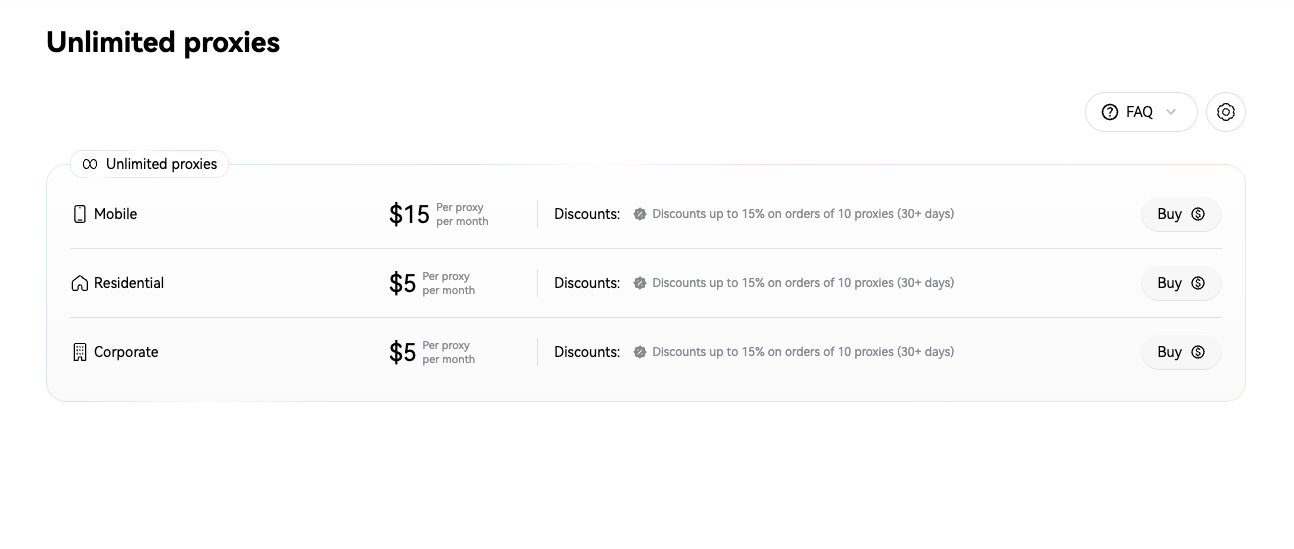
الخطوة 1: اختر نوع البروكسي وفئة الجودة
انسَ عناوين IP مراكز البيانات عند تشغيل إعلانات فيسبوك — التزم حصراً ببروكسيات Mobile أو Residential. عند العمل مع إعدادات بسعر $30–$40، اذهب مباشرة إلى فئة Premium: فهي تُرشّح لأسرع وأأنظف عناوين IP (بحد أقصى إدخالين في قوائم الحظر عبر قواعد البيانات) وتحتفظ بعنوان IP واحد لمدة 3–4 أيام في المتوسط دون انقطاعات.
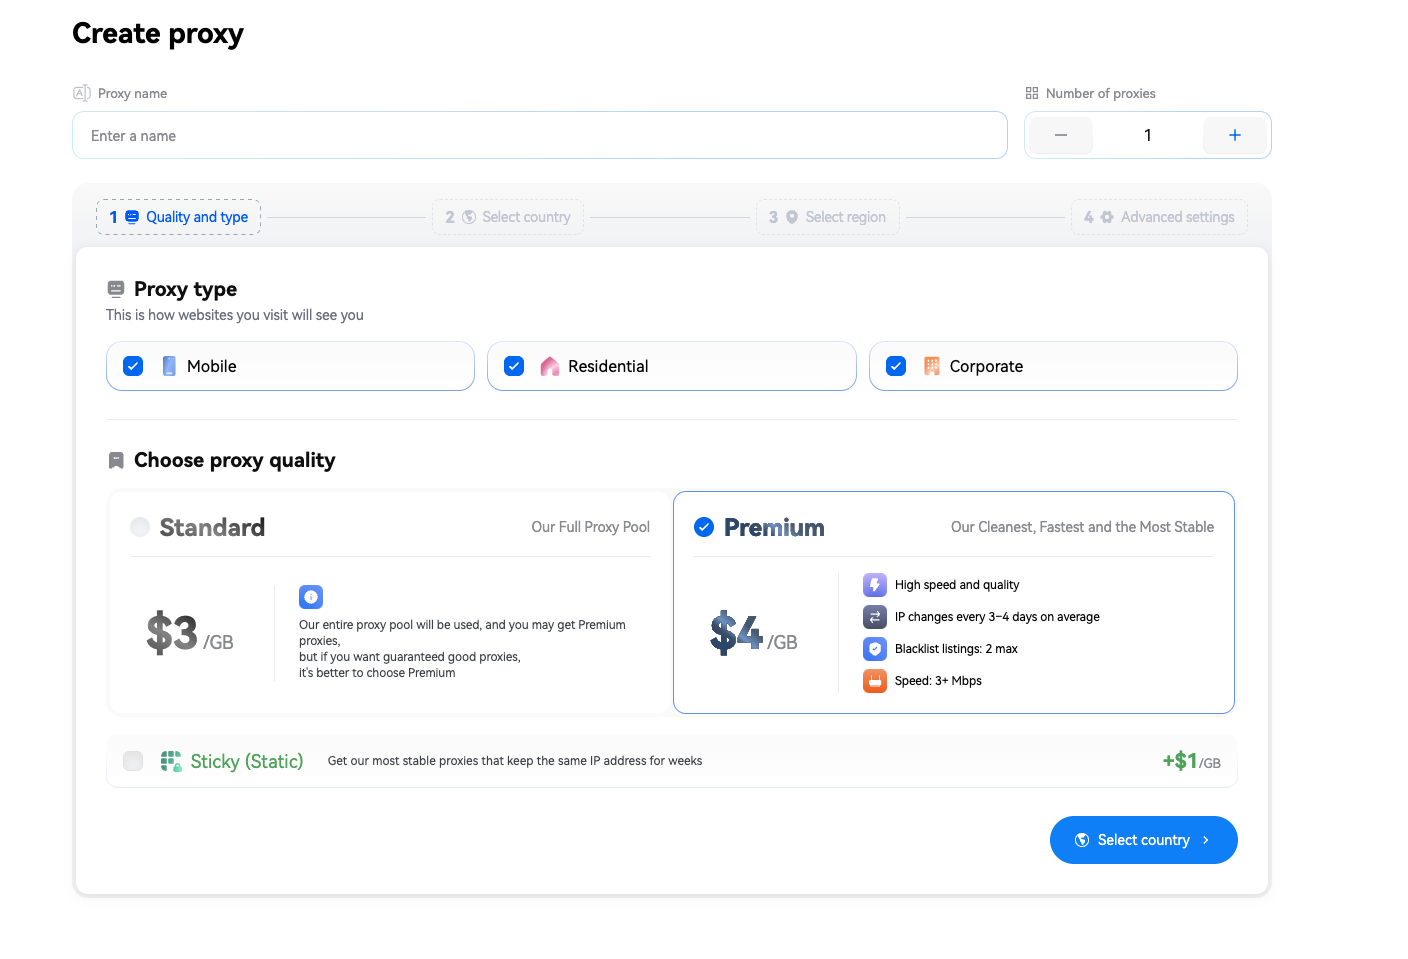
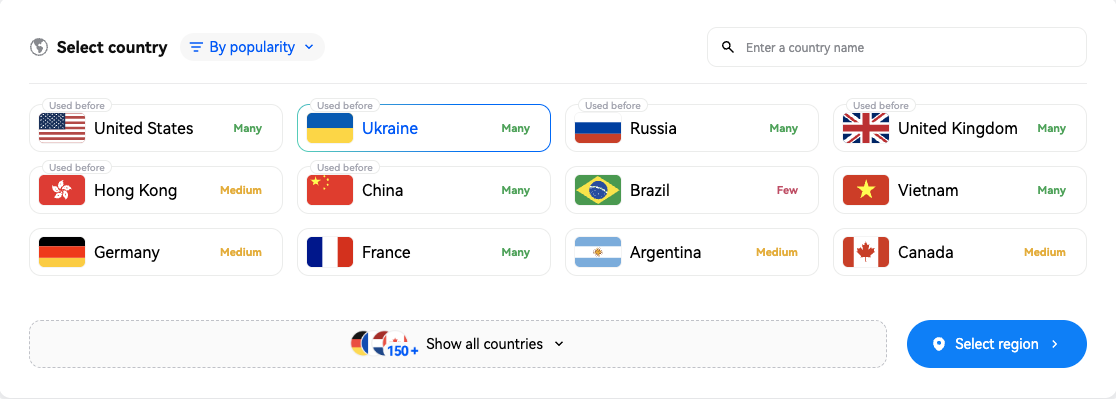
الخطوة 2: طابق GEO الخاص بالحساب حتى مستوى المنطقة
إذا التقطت إعداد زراعة أوكراني من 3kota.shop، اختر Ukraine في إعدادات البروكسي. عند الحاجة، يمكنك تضييق الاستهداف إلى منطقة أو مدينة محددة (مثل Kyiv City) وحتى تثبيت شركة اتصالات محمولة محددة (ASN) إذا كانت مذكورة في سجلات حسابك. بالنسبة للإعدادات الأمريكية، اتبع المنطق نفسه بمطابقة الدولة والولاية.
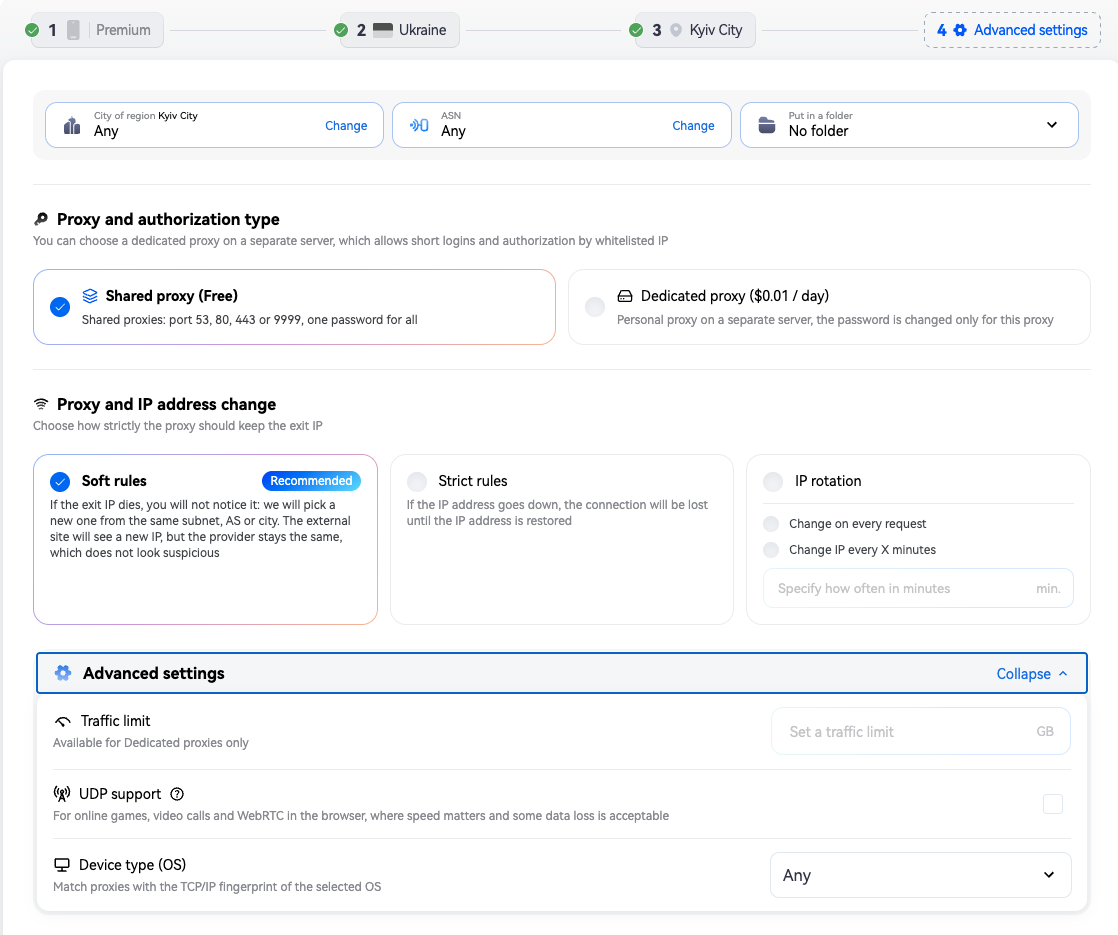
الخطوة 3: اضبط قواعد تدوير الـIP (أهم إعداد)
لضمان عدم طردك في منتصف الجلسة أثناء فحص Business Managers أو ربط وسيلة دفع، أبقِ "Soft Rules" مفعّلة ضمن إعدادات تدوير الـIP.
هذا ما يحدث عملياً: طالما ظلّ عنوان IP المحمول الأولي متصلاً، تبقى مقفولاً على ذلك العنوان تحديداً دون قفزات مفاجئة. إذا أعاد مزوّد المحمول تشغيل البوابة، يُسند النظام تلقائياً عنوان IP جديداً من نفس الشبكة الفرعية، ونفس شركة الاتصالات (ASN) ونفس المدينة. بالنسبة لنظام مكافحة الاحتيال لدى فيسبوك، يبدو هذا كتحوّل طبيعي لهاتف ذكي إلى برج خلوي مجاور — صفر ريبة ولا نقاط تحقق.
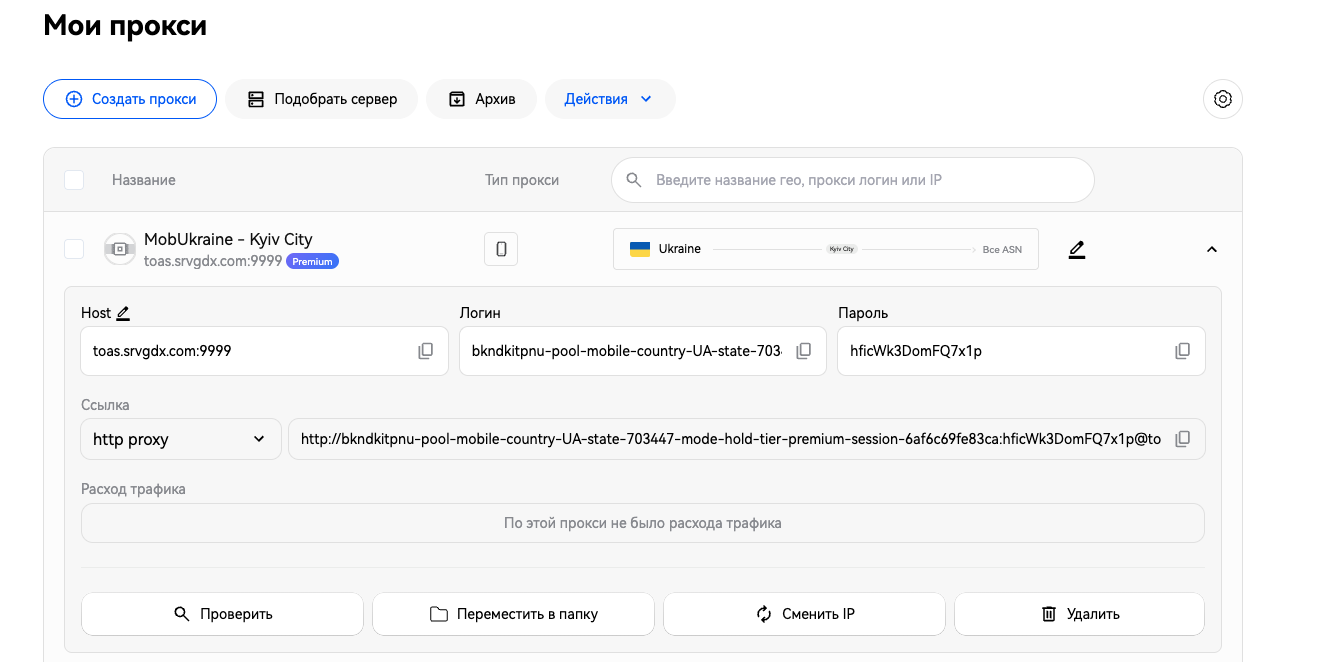
بمجرد النقر على "Create Proxy"، ستحصل فوراً على بيانات اتصال (Host، Login، Password أو سلسلة HTTP/SOCKS5 جاهزة للّصق) مع زر فحص صحة المنفذ بنقرة واحدة.
4. قائمة تحقق خطوة بخطوة لتسجيل دخول آمن أول مرة
مع إنشاء البروكسي والتحقق منه، أصبحت جاهزاً لشراء حسابك وتشغيله. للبقاء ضمن نافذة الضمان لساعتين وتجنب تشغيل أعلام مكافحة الاحتيال، اتبع هذا التسلسل حرفياً:
- حضّر ملف متصفح مكافحة البصمة أولاً. أنشئ ملف متصفح جديداً، وألصِق بيانات بروكسي SX.ORG وتحقق عبر أداة فحص (مثل Whoer أو Pixelscan) من أن الـIP يطابق GEO المستهدف وأن منطقتك الزمنية ولغة المتصفح متطابقتان تلقائياً.
- احصل على الحساب وحمّل الـUser-Agent. بعد الدفع في @shop_3kota_bot، نزّل أرشيف الحساب. قبل أي شيء، انسخ سلسلة الـUser-Agent من ملف النص والصقها في إعدادات ملف المتصفح حتى يعرض المتصفح نفس بصمة الجهاز المستخدمة أثناء الزراعة.
- استيراد الكوكيز. حمّل الكوكيز إلى ملفك وتوجّه إلى فيسبوك. عندما يتطابق كل شيء بشكل صحيح، ستهبط مباشرة في خلاصة أخبار مصادَق عليها دون كتابة تسجيل دخول أو كلمة مرور — طريقة الدخول الأكثر أماناً.
- نفّذ تدقيقاً سريعاً خلال أول ساعتين. قاوم الرغبة في الاندفاع إلى Ads Manager وإرفاق البطاقات. مرّر الخلاصة لمدة 3–5 دقائق، افحص Account Quality وتحقق من أن كل صفحات المعجبين الموعودة، والـautoregs المرتبطة وحدود إنفاق الـBM سليمة. إذا كان هناك عيب حقيقي (أصول مفقودة أو حظر قائم مسبقاً)، ستلتقطه في الوقت المناسب لطلب الاستبدال من الدعم.
- دع الإعداد يستريح. بعد التحقق من كل شيء، اترك الملف خاملاً لبضع ساعات (أو حتى اليوم التالي) حتى تتأقلم أنظمة فيسبوك مع عنوان الـIP الجديد قبل إطلاق الحملات.
مكافأة مفيدة لاختباراتك
إذا كنت تختبر قنوات جديدة وتحتاج أصولاً موثوقة للتوسّع، ألقِ نظرة على كتالوج 3kota.shop أو انتقل مباشرة إلى بوتهم على تيليغرام @shop_3kota_bot. عند الدفع، يمكنك تطبيق رمز الخصم SXORG للحصول على خصم 10% على أي طلب في المتجر.
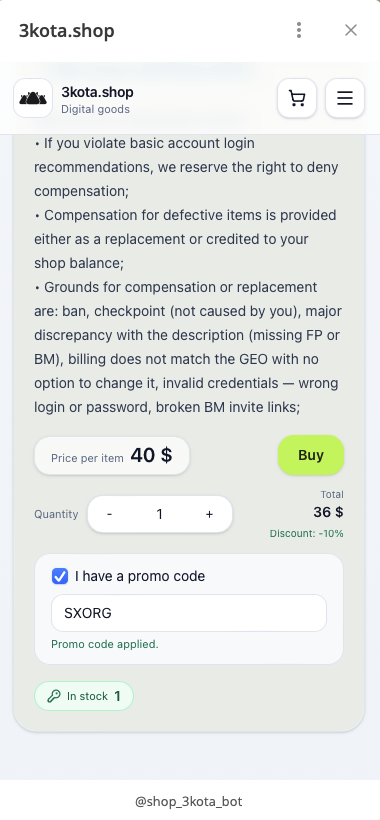
code SXORG يخصم 10% من طلبك داخل واجهة دفع @shop_3kota_bot*
ابنِ بنية شراء الوسائط لديك بذكاء: إقران إعدادات مزروعة بشكل صحيح مع بروكسيات محمولة وسكنية نظيفة من SX.ORG يعوّض نفسه من الإطلاق الأول عبر التخلص من الإنفاق المهدور بسبب حظورات كان يمكن منعها.