
Kuidas kaitsta oma anonüümsust veebis 2026. aastal: täielik juhend
Tõeline veebiprivaatsus ei juhtu juhuslikult. Tugev andmekaitse tugineb alati õigetele tööriistadele, sügavale arusaamisele pettusevastastest algoritmidest ning regulaarsetele turvaaudititele. Professionaalsed anonüümsusvahendid võivad sinu digijälje täielikult varjata mõne minutiga.
Vaatame, kuidas toimib andmekaitse veebis, miks standardsed meetodid enam ei tööta, ja kuidas üles ehitada väga turvaline tehnoloogiapinu.
Mis on digijälg ja kuidas pettusevastased süsteemid seda analüüsivad?
Digijälg on tohutu andmerada, mida reklaamiplatvormid, turvasüsteemid ja veebilehed iga sinu külastuse ajal kokku koguvad. Tänapäeval jälgivad neuraalvõrkudel põhinevad pettusevastased süsteemid (mida kasutavad Google, Meta ja suured e-kaubandusplatvormid) palju enamat kui vaid sinu IP-aadressi. Need loovad unikaalse seadme sõrmejälje (Device Fingerprint), mis koosneb sinu operatsioonisüsteemi parameetritest, brauseri versioonist, keelest, ekraani eraldusvõimest ja varjatud riistvaramarkeritest (näiteks Canvas, Client Hints ja WebGL).
Lisaks analüüsivad arenenud pettusevastased algoritmid sinu ühenduse võrgukihti – just seal tulevad võltsimiskatsed sageli ilmsiks. Turvasüsteemid otsivad eeskätt järgmisi märke:
- Passiivne OS-i sõrmejälgimine (TCP/IP): Kui sinu anti-detect-brauseri profiil matkib Windowsit, kuid pakettide tasand (TTL- ja Window Size -parameetrite järgi) reedab Linuxi serveri omadused, märgistatakse sinu seanss koheselt riskantseks.
- Latentsuse mittevastavused (Ping vs. Geo): Kui sinu puhverserver väidab end asuvat New Yorgis, kuid teenusepakkuja füüsiline server paikneb Euroopas, paljastab ebanormaalselt kõrge ping kohe puhverserveri marsruutimise.
- MTU (Maximum Transmission Unit) anomaaliad: Standardse võrgupaketi suuruse muutmine (nt langetamine 1500 baidilt 1400) viitab sellele, et liiklust suunatakse ümber tunneli või VPN-i kaudu.
Ilma spetsiaalse seadistuseta on iga veebitegevus läbipaistev. Oma andmete üle kontrolli taastamiseks pead rakendama professionaalset pinut, mis ühendab anti-detect-brauserid kõrge usaldusreitinguga puhverserveritega.
Miks võrguanonüümsus on oluline
Veebitöövoogude haldamisel seisavad professionaalid tavaliselt silmitsi kahe ohtliku äärmusega:
- Loodetakse brauseri põhiseadetele või tavalisele inkognito-režiimile, mis ei peida sinu liiklust ei internetiteenuse pakkujate (ISP-de) ega sihtveebiserverite eest.
- Kasutatakse suvalisi tasuta tööriistu, mis toob kaasa suure andmelekkete, volituste varguse ja kehva liikluskvaliteedist tingitud vildaka analüütika riski.
Tasakaalustatud, eksperditasemel lähenemine pakub usaldusväärset kesktee lahendust:
- Peidad täielikult oma tegeliku asukoha ja võrguinfrastruktuuri parameetrid.
- Kaitsed finantstehinguid, mandaate ja tundlikku ärisuhtlust pealtkuulamise eest.
- Tagad, et sihtveebilehed näevad sind tavalise, orgaanilise kasutajana. See kõrvaldab pidevad blokid, kinnitustõkked ja CAPTCHA-d, maksimeerides lõpuks sinu automatiseerimise tõhususe.
Kuidas valida õiged tööriistad konkreetsete ülesannete jaoks
Kuigi kaitse põhialused on samad, nõuavad eri ülesanded täiesti erinevat infrastruktuuri. Puhverserverid on selle kaitse selgroog, sest nad toimivad täpselt rakenduse, skripti või brauseriprofiili tasandil. Et vältida eelarve põletamist pimetestimisega, on kriitiline kaardistada puhverserveri tüübid konkreetsete kasutusjuhtumitega:
1. Mitme konto haldus ja registreerimised (Google, sotsiaalmeedia)
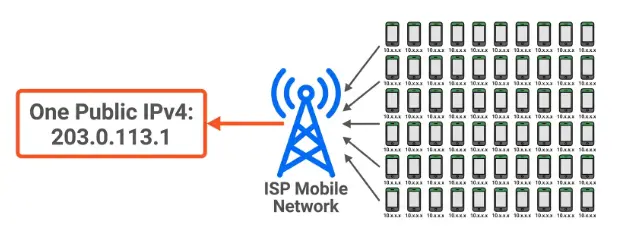
Massiliseks kontoloomiseks on hädavajalikud mobiilsed puhverserverid. Nende IP-aadresse jagavad samaaegselt tuhanded päris mobiilivõrgu kasutajad. Pettusevastastel süsteemidel on keeruline blokeerida ühte mobiilset IP-d ilma tuhandete süütute tarbijate liiklust katkestamata. Tänu sellele kõrgele usaldusskoorile vähendavad mobiilsed IP-d oluliselt registreerimisel ettetulevaid rangeid telefoninumbri kinnitamise kontrolle.
2. Profiilide haldus ja kontode „soojendamine”
Suure profiilivõrgu hoidmine püsivalt mobiilse andmeside peal ei ole kulutõhus. Pikaajaliseks haldamiseks lülitu püsiseansiga residentaalsetele puhverserveritele (sticky). Need matkivad tavalist kodust Wi-Fi ühendust. Eesmärk on valida sellised residentaalsete IP-de pakkujad, kes pakuvad kõrge mainega IP-sid ja puhtaid autonoomseid süsteeminumbreid (ASN-e), mis kuuluvad päris tarbijatele mõeldud internetiteenuse pakkujatele (ISP-dele), mitte pilveandmekeskustele (nagu AWS või DigitalOcean).
3. Veebikraapimine ja andmete väljatõmbamine
Suurte andmekogumite eraldamine nõuab automatiseeritud IP-rotatsiooni. Automaatsete kraapimistöövoogude jaoks otsi hiiglaslikke IP-basseine, mis pakuvad suuri kiirusi ja madalaid Fraud-Score’e, et tagada pidev andmekogumine ilma püsivate CAPTCHA-tõketeta.
Enne mis tahes teenuse ostmist analüüsi alati tehnilisi näitajaid nagu kiirus, töökindlus (uptime), basseini puhtus ja võrgu järjepidevus. Et selles ülerahvastatud turus paremini orienteeruda ning vaadata sõltumatuid jõudlusteste, kiirusepiiranguid ja populaarsete pakkujate anonüümsuse hinnanguid, võid kasutada spetsiaalseid koondplatvorme, näiteks ToProxyLab.
Kuulikindla anonüümsus-töövoo ülesehitamine
Samm-sammuline privaatsusseadistus järgib seda loogikat:
- Määra oma eesmärk: Lihtsaks veebisirvimiseks piisab krüpteerimisest. Keerukamate ülesannete (mitme profiili haldus, turunduse automatiseerimine, andmekraapimine) jaoks vajad tihedalt integreeritud anti-detect-brauseri ja puhverserverite lahendust.
- Sünkroniseeri süsteemi parameetrid: Veendu alati, et sinu brauseriprofiili keel, ajavöönd ja geolokatsioon langeksid kokku sinu puhverserveri täpse GEO-ga. Vältida tuleks järske geograafilisi hüppeid (Geo-Hops).
- Analüüsi basseini tegelikku jõudlust: Võrdle tipptegijate seas IP-de puhtust, ühenduse stabiilsust ja hinnastust. Keskendu väljakujunenud brändidele, kes seavad maine hoidmiseks esikohale oma IP-basseini tervise.
- Täsenda sihtimist: Vali pakkuja, kellel on täpne katvus kuni sinu vajaliku konkreetse riigi, regiooni, linna või mobiilioperaatorini.
Kokkuvõte
Andmekaitse võti on metoodiline lähenemine ja tehnoloogiate kohandamine sinu konkreetsete tegevuste järgi. Mõistes, kuidas toimivad võrguflitrid ja varjatud pettusevastased päästikud, saad üles seada infrastruktuuri, mis tagab kõrged konto heakskiitmise määrad, sujuva automatiseerimise ja kompromissitu privaatsuse aastal 2026.