
Hogyan védheti meg online névtelenségét 2026-ban: A teljes útmutató
A valódi online adatvédelem nem történik véletlenül. Az erős adatvédelem mindig a megfelelő eszközökre, a csalásfelderítő algoritmusok mély megértésére és rendszeres biztonsági auditokra támaszkodik. A professzionális anonimitási eszközök percek alatt teljesen elfedhetik a digitális lábnyomát.
Nézzük meg, hogyan működik az online adatvédelem, miért nem elegendőek már a hagyományos módszerek, és hogyan építhet fel egy rendkívül biztonságos technológiai stackot.
Mi az a digitális lábnyom, és hogyan elemzik az anti-fraud rendszerek?
A digitális lábnyom az a hatalmas adathalmaz, amelyet a hirdetési platformok, biztonsági rendszerek és webhelyek minden egyes látogatáskor összegyűjtenek. Ma a neurális hálózatokra épülő csalásfelderítő rendszerek (amelyeket a Google, a Meta és a nagy e‑kereskedelmi platformok használnak) messze nem csak az IP‑címét követik. Egyedi eszköz-ujjlenyomatot (Device Fingerprint) állítanak össze az operációs rendszer paramétereiből, a böngészőverzióból, a nyelvből, a képernyőfelbontásból és rejtett hardverjelzőkből (például Canvas, Client Hints és WebGL).
Emellett a fejlett anti-fraud algoritmusok a kapcsolat hálózati rétegét is elemzik, ami gyakran leleplezi az álcázási kísérleteket. A biztonsági rendszerek különösen az alábbiakat figyelik:
- Passzív OS fingerprintelés (TCP/IP): ha az anti-detect böngészőprofil Windows-t utánoz, de hálózati csomagszinten (TTL és Window Size paraméterek alapján) Linux szerverjellemzők látszanak, a munkamenet azonnal megjelölésre kerül.
- Késleltetési eltérések (Ping vs. Geo): ha a proxy New Yorkot állít, de a szolgáltató fizikai szervere Európában található, a természetellenül magas ping azonnal felfedi a proxy‑útvonalat.
- MTU‑anomáliák (Maximum Transmission Unit): a szabványos csomagméret módosítása (pl. 1500 bájtról 1400‑ra) azt jelzi, hogy a forgalom alagúton vagy VPN‑en keresztül kerül továbbításra.
Speciális beállítások nélkül minden online tevékenysége átlátszó. Az adatai feletti kontroll visszaszerzéséhez professzionális eszközkészletet kell bevetnie, amely anti-detect böngészőket kombinál magas bizalmi szintű proxykkal.
Miért fontos a hálózati anonimitás
Online munkafolyamatok kezelésekor a profik általában két veszélyes végletbe ütköznek:
- Az alap böngészőbeállításokra vagy a szokásos Inkognitó módra támaszkodnak, ami nem rejti el a forgalmat az ISP‑k vagy a célwebszerverek elől.
- Véletlenszerű ingyenes eszközöket használnak, ami komoly adatvédelmi kockázatokat, hitelesítőadat‑lopást és torz analitikát eredményez a gyenge forgalmi minőség miatt.
Egy kiegyensúlyozott, szakértői megközelítés megbízható középutat kínál:
- Teljesen elfedi a valós tartózkodási helyét és a hálózati infrastruktúra paramétereit.
- Megvédi a pénzügyi tranzakciókat, a hitelesítő adatokat és az érzékeny üzleti kommunikációt a lehallgatástól.
- Biztosítja, hogy a céloldalak normál, organikus felhasználóként érzékeljék. Ez megszünteti a folyamatos tiltásokat, ellenőrző falakat és CAPTCHA‑kat, végső soron maximalizálja az automatizálás hatékonyságát.
Hogyan válasszon megfelelő eszközöket adott feladatokra
Bár a védelem alapelvei ugyanazok, a különböző feladatok teljesen eltérő infrastruktúrát igényelnek. A proxyszerverek jelentik ennek a védelemnek a gerincét, mert pontosan az alkalmazás-, szkript- vagy böngészőprofil‑szinten működnek. Hogy elkerülje a költségvetés vaktában történő elégetését, kulcsfontosságú a proxytípusok hozzárendelése a konkrét felhasználási esetekhez:
1. Többfiókos működés és regisztrációk (Google, közösségi média)
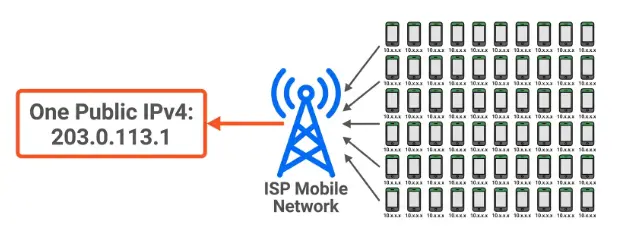
Tömeges fióklétrehozáshoz elengedhetetlenek a mobil proxik. Ezek IP‑címeit egyszerre több ezer valós mobilhálózati felhasználó osztja meg. Az anti-fraud rendszerek nem tudnak könnyen blokkolni egy mobil IP‑t anélkül, hogy ártatlan fogyasztók ezreit vágnák le. E magas bizalmi pontszám miatt a mobil IP‑k jelentősen csökkentik a regisztráció során tapasztalt szigorú telefonos ellenőrzési kényszereket.
2. Profilkezelés és fiók bemelegítés
Nagy profilhálózatot tartósan mobil adaton tartani nem költséghatékony. Hosszú távú kezeléshez váltson sticky (tartós) lakossági proxykra. Ezek egy átlagos otthoni Wi‑Fi kapcsolatot utánoznak. A cél itt olyan lakossági IP‑szolgáltatók kiválasztása, amelyek magas reputációt és tiszta autonóm rendszerazonosítókat (ASN‑eket) biztosítanak, amelyek valódi fogyasztói internetszolgáltatókhoz (ISP‑khez) tartoznak, nem pedig felhő adatközpontokhoz (mint az AWS vagy a DigitalOcean).
3. Webes adatgyűjtés (scraping) és adatkinyerés
Nagy adathalmazok kinyeréséhez automatizált IP‑rotáció szükséges. Ezekhez az automatizált scraping munkafolyamatokhoz keressen hatalmas IP‑készleteket, amelyek nagy sebességet és alacsony Fraud‑Score értéket kínálnak, így folyamatosan gyűjthet adatot tartós CAPTCHA‑falak nélkül.
Bármilyen szolgáltatás megvásárlása előtt mindig elemezze a technikai metrikákat, mint a sebesség, rendelkezésre állás, a pool tisztasága és a hálózati konzisztencia. Az átláthatatlan piac jobb áttekintéséhez, valamint a független teljesítménytesztek, sávkorlátok és anonimitási értékelések megismeréséhez használhat speciális aggregátor platformokat, mint a ToProxyLab.
Golyóálló anonimitási munkafolyamat kiépítése
A lépésről lépésre felépített adatvédelmi beállítás logikája:
- Cél meghatározása: Alap böngészéshez elegendő az egyszerű titkosítás. Összetett feladatokhoz (több profil kezelése, marketingautomatizálás, adatgyűjtés) szorosan integrált anti-detect böngésző és proxyk szükségesek.
- Rendszerparaméterek szinkronizálása: Mindig ügyeljen rá, hogy a böngészőprofil nyelve, időzónája és geolokációja pontosan egyezzen a proxy szerver GEO‑jával. Kerülje a hirtelen földrajzi ugrásokat (Geo‑Hopok).
- A valós poolteljesítmény elemzése: Hasonlítsa össze az IP‑tisztaságot, a kapcsolat stabilitását és az árakat a felső kategóriás szolgáltatók között. Fókuszáljon a bejáratott márkákra, amelyek a pool egészségét helyezik előtérbe a reputációjuk megőrzése érdekében.
- Célzás finomítása: Válasszon olyan szolgáltatót, amely pontos lefedettséget kínál az Ön által igényelt országra, régióra, városra vagy akár mobilszolgáltatóra lebontva.
Összegzés
Az adatvédelem kulcsa a módszeres megközelítés és a technológiák testreszabása a konkrét műveletekhez. Ha megérti, hogyan működnek a hálózati szűrők és a rejtett anti-fraud triggerek, olyan infrastruktúrákat tud kiépíteni, amelyek 2026-ban is magas jóváhagyási arányokat, zökkenőmentes automatizálást és kompromisszumok nélküli adatvédelmet garantálnak.