
シークレット: 複数の分離されたブラウザー プロファイルの管理
表面的には、ウェブはいまだにシンプルに感じられます。コンピューターを起動し、ブラウザを開き、サインインして作業し、次へ進む。けれども、そのプロセスを複数の独立したアカウントや地域にまたがって繰り返す必要が出てきた瞬間、その単純さは失われます。真のプライバシーも失われます。
プロキシは問題の一部に対処します。ユーザーの IP をマスクし、ネットワーク上の身元を変え、トラフィックの発信元を定義します。しかしブラウザのフィンガープリント信号は同じままなので、別々のプロジェクトがデバイスレベルで結び付けられてしまいます。
真の分離がなければ、同一デバイス上の独立した主体はひとつとして扱われ、ウェブプラットフォームはそれを当然のものとして活用します。結果は即時かつ高コストです。強制認証、アクセス制限、アカウントの喪失、そしてワークフローの破綻。
これは、Incogniton が解決するために作られた、静かだが根深い問題です。
Incogniton とは?
Incogniton は「各ブラウザプロファイルは同じ環境の変種ではなく、それ自体の環境に属するように振る舞うべきだ」というシンプルな発想に基づくアンチディテクト(追跡回避)ブラウザです。通常のブラウザやプライベートタブ、VPN、プロキシのみの構成では、オンラインアイデンティティを意味のあるかたちで分離できない場面を想定しています。
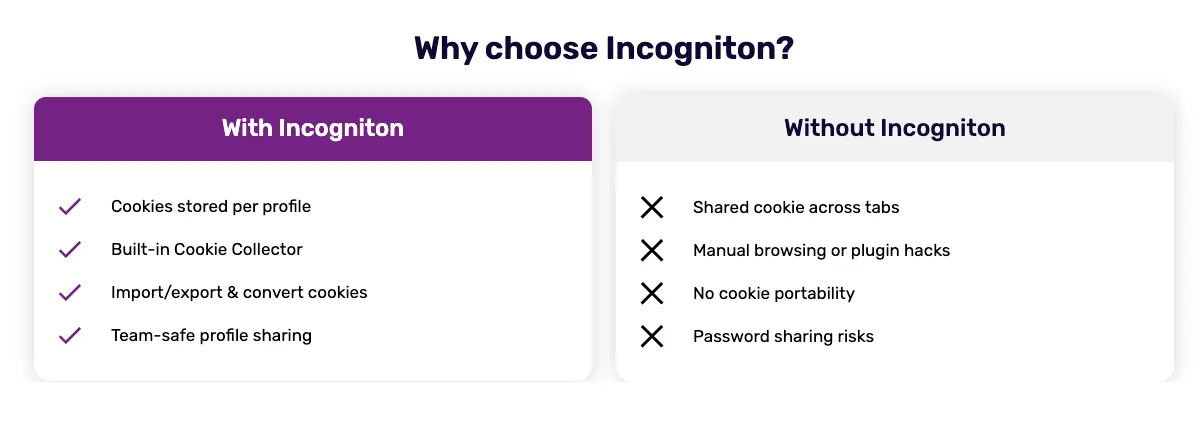
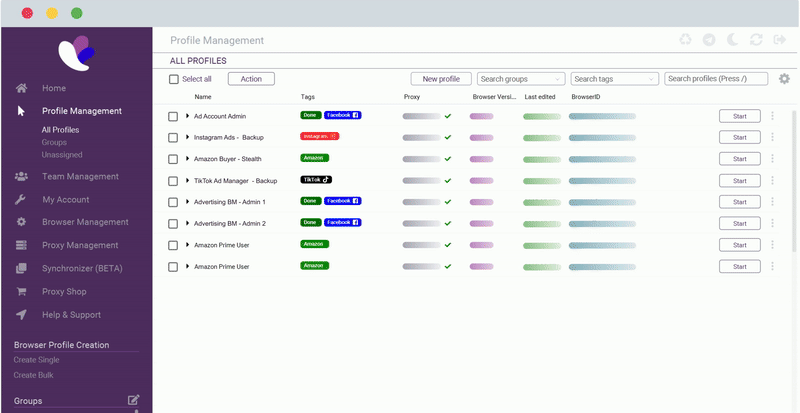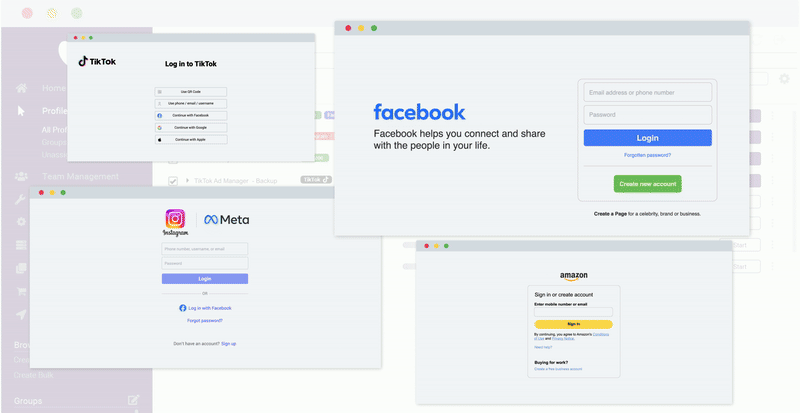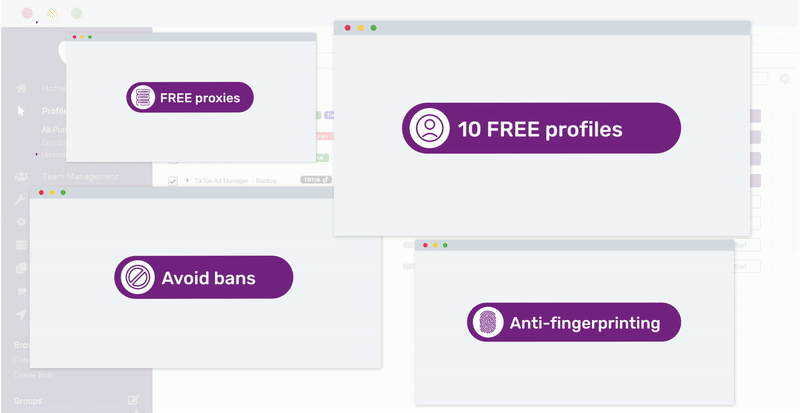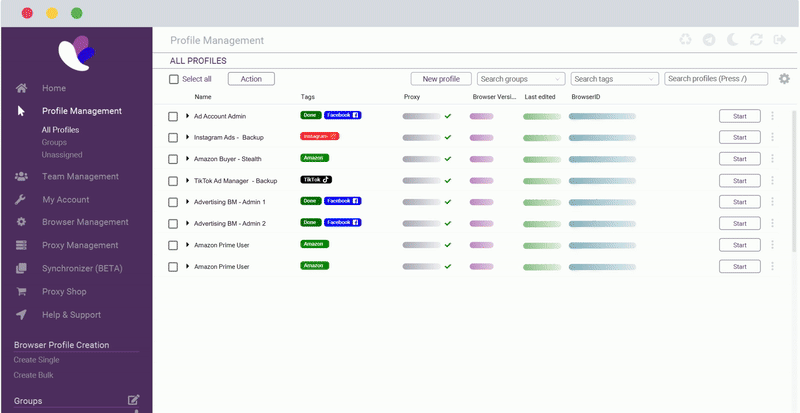
単一のブラウザセッションに一時的な対症療法を積み重ねるのではなく、Incogniton は各プロファイルを長期運用のワークスペースとして扱います。各プロファイルは独自のデータ、設定、閲覧履歴を持ち、他のアクティビティの痕跡を引き継ぐことなく後から戻って作業を再開できます。
得られるのは単なる分離ではなく、継続性です—絶えず作り直すのではなく、安定して保たれるブラウザ環境。
Incogniton を使うべき理由
一部のワークフローは独立性に依存しています。ブラウザ環境がわずかにでも重なると、結果はまず中立では済みません。アカウント同士が影響し合い、挙動が不一致になり、小さな相関が業務上の問題へと膨らみます。
Incogniton はその不確実性を取り除くよう設計されています。プロファイル単位でブラウザデータを分離することで、複数のオンラインアイデンティティが互いに干渉せず横並びで共存できます。
実務的には、Incogniton によって次のことが可能になります。
- 共有識別子なしで、数千規模の独立したブラウザプロファイルを維持できる
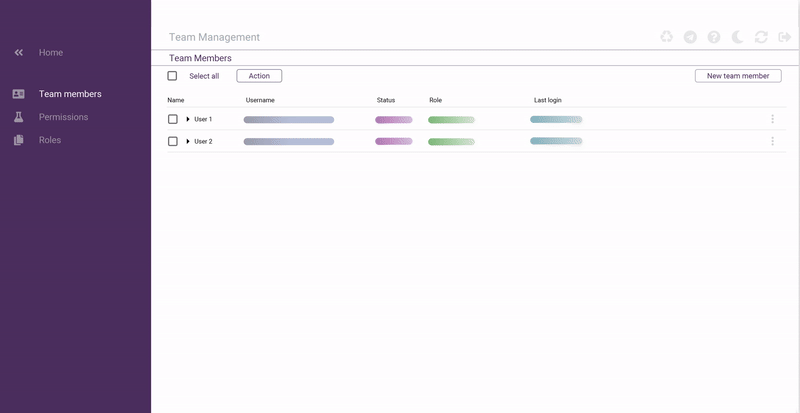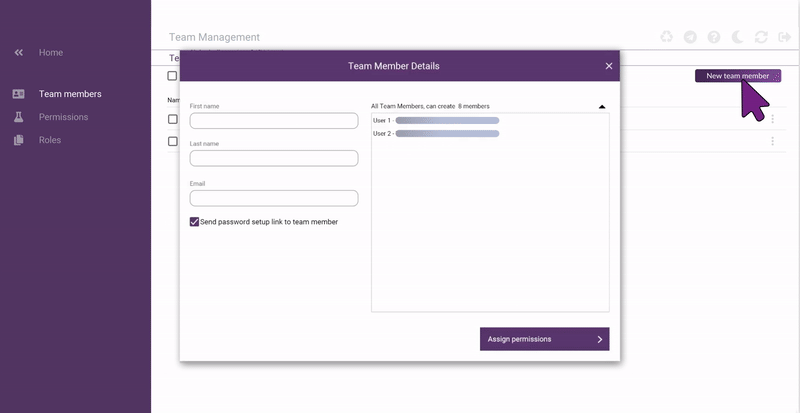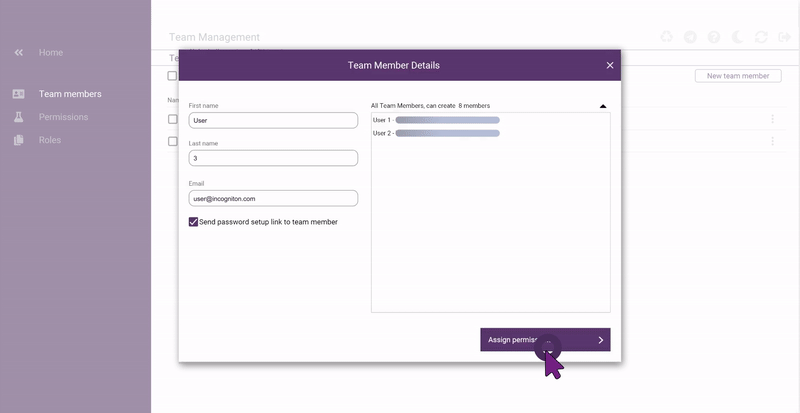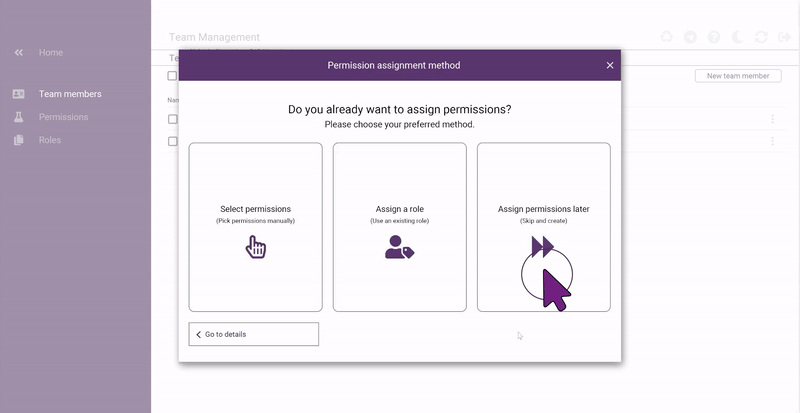
- 明確に定義されたアクセスロールと権限で、チームメイトと協働できる
- Cookie とブラウザ状態を保持し、時間が経ってもプロファイルの挙動を一貫させられる
- 各プロファイルに特定のプロキシを割り当てて、そのネットワークコンテキストを定義できる
- 環境をひとつに崩さずに、自動化ワークフローを実行できる
これらの機能によりブラウザの挙動は予測可能になり、スケールと再現性が重要な場面で不可欠な基盤となります。
Incogniton が適した場面
Incogniton は、ブラウザ環境を意図的に分離することが業務の成否に直結する個人やプロフェッショナルに使われています。こうした役割では、アカウントやセッション間のわずかな重なりでも、運用の混乱、アクセスの毀損、結果の無効化を招き得ます。
Incogniton は次のような方々に広く頼られています。
- 独立性を保つ必要がある複数の広告・プラットフォームアカウントを管理する、デジタルマーケターやグロースチーム
- 複数地域でストア、ストアフロント、セラーアカウントを運営する EC 事業者
- 同一プラットフォーム上で複数クライアントの業務を代行する代理店・サービスプロバイダー
- 再現可能で分離されたブラウザ環境を必要とする QA・テスト・エンジニアリングチーム
- 一貫した状態に依存するブラウザベースのワークフローを運用する自動化・データチーム
これらの専門的な文脈では、ブラウザの分離は好みではありません。信頼でき、途切れない業務のための前提条件です。
ワークフロー向けの Incogniton の機能
Incogniton は、長期的なブラウザ分離を支えつつ日常利用に実用的な、要点を絞った機能セットを提供します。
ブラウザプロファイルの分離
各ブラウザプロファイルは互いに完全に分離されています。Cookie、ローカルストレージ、ブラウザ状態はプロファイル内に封じ込められ、環境間でデータが漏れるリスクなく再利用できます。
プロファイルごとのプロキシ設定
各プロファイルに独自のプロキシ設定を割り当てられ、環境ごとに独立したネットワークアイデンティティを定義できます。
長期のマルチアカウント運用には、安定性と相関リスクの低さから、residential または mobile プロキシが一般的に推奨されます。
Cookie 管理
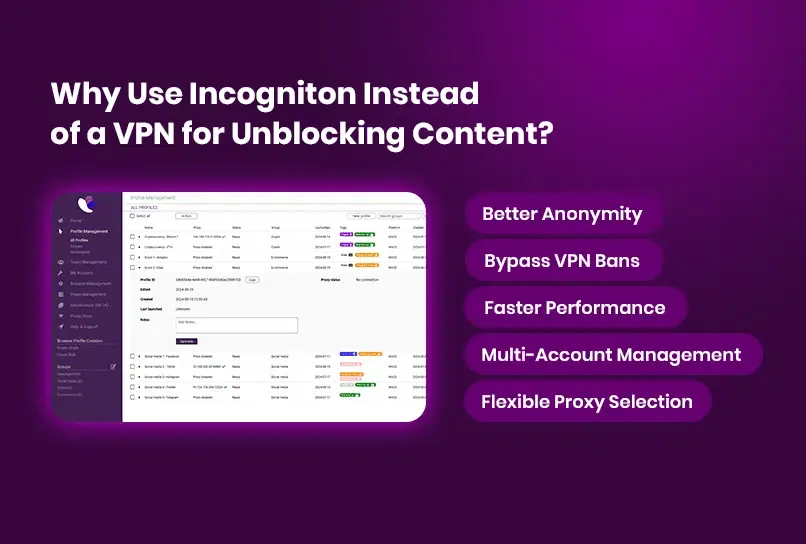
必要に応じて Cookie を保持・インポートでき、セッションを時間の経過とともに自然に持続させられます。これにより分離を損なうことなく、ブラウザ挙動の一貫性を保てます。
自動化対応
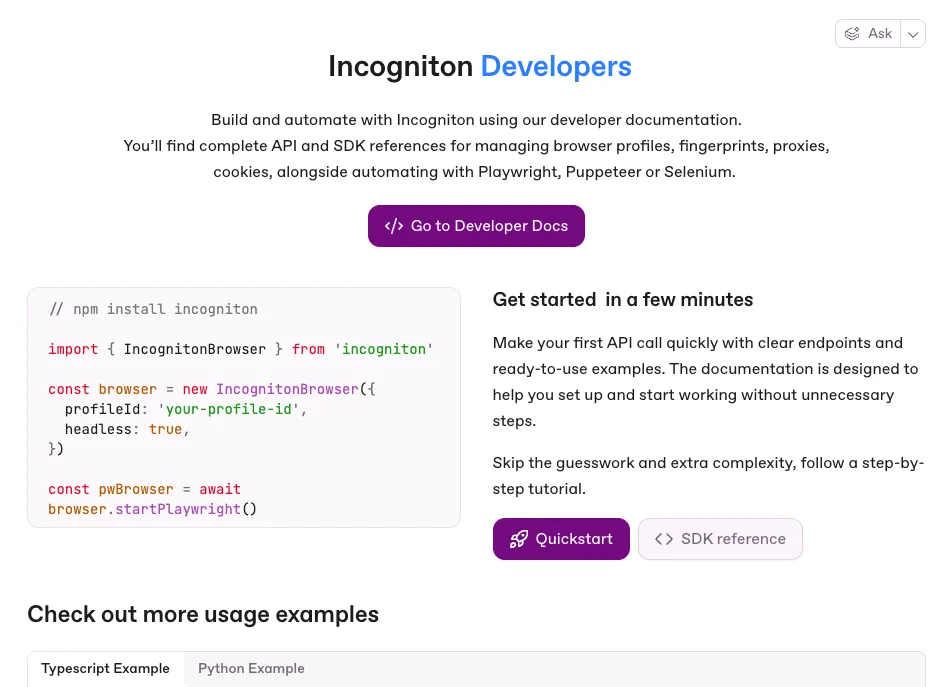
Incogniton は API と Python および TypeScript の SDK を通じてブラウザプロファイルを公開しており、Playwright、Puppeteer、Selenium と統合できます。自動化は個々のプロファイルに対して実行され、大規模で反復可能なワークフローでも分離を維持します。
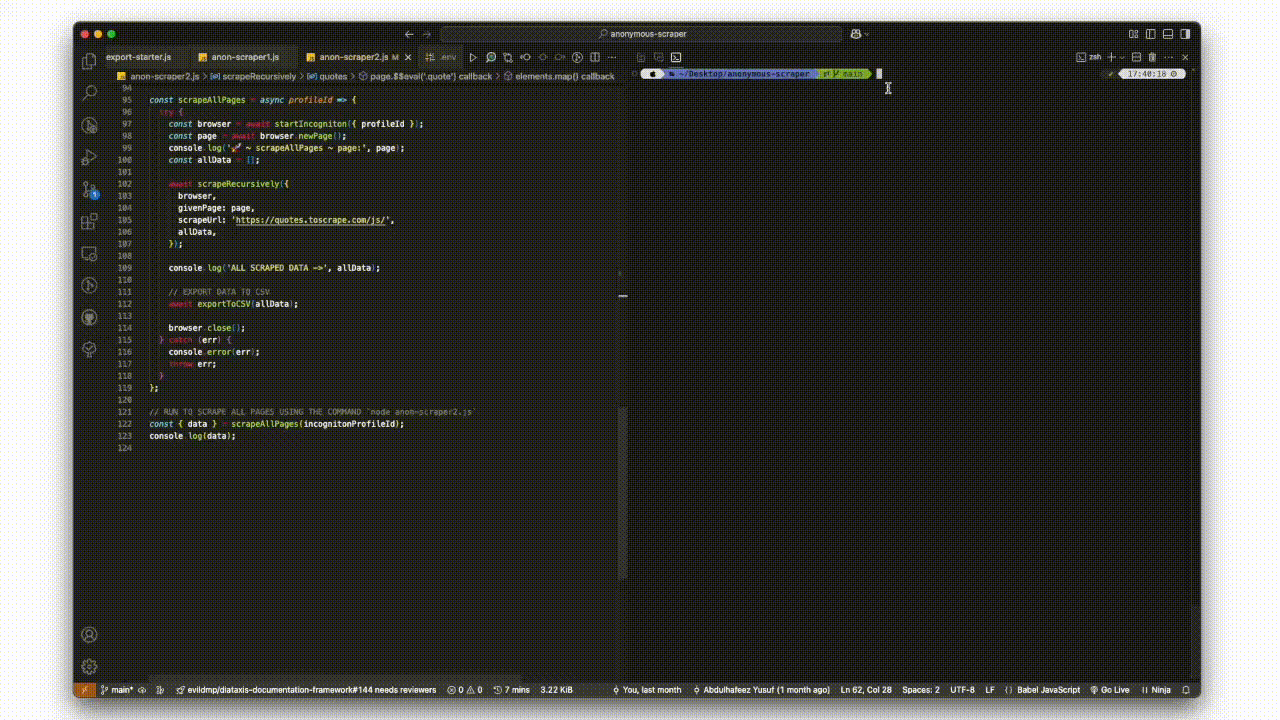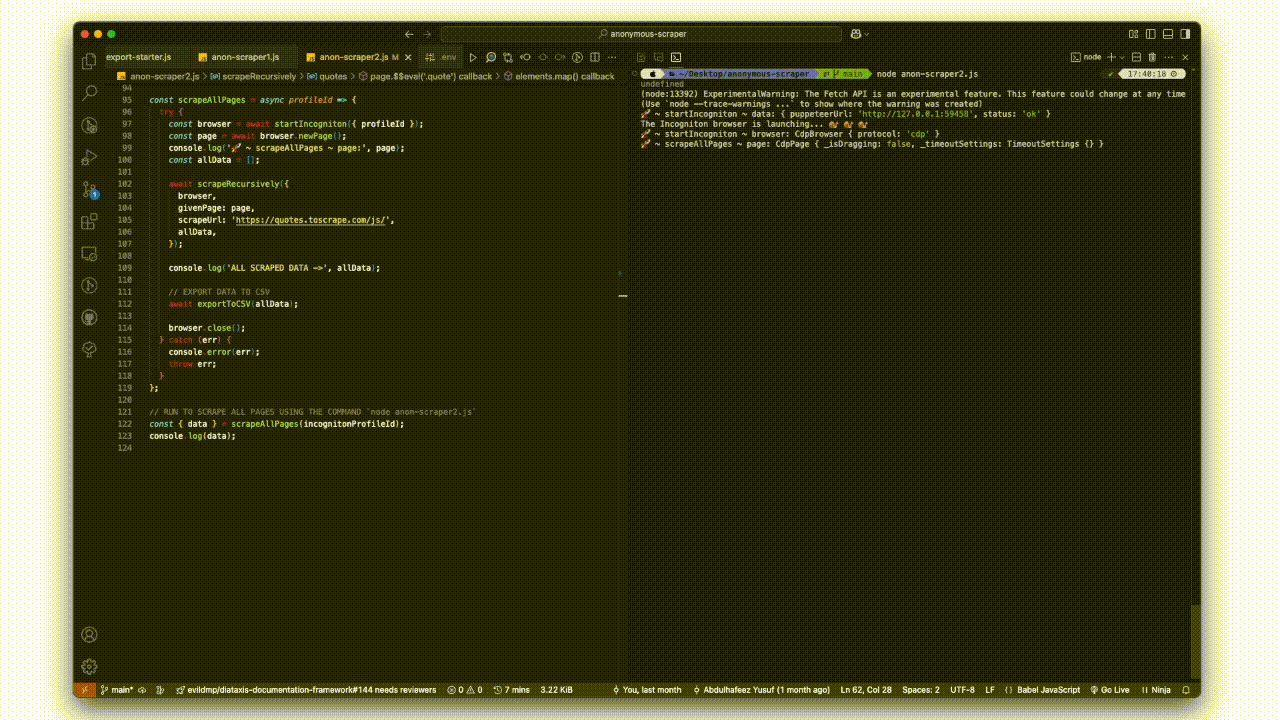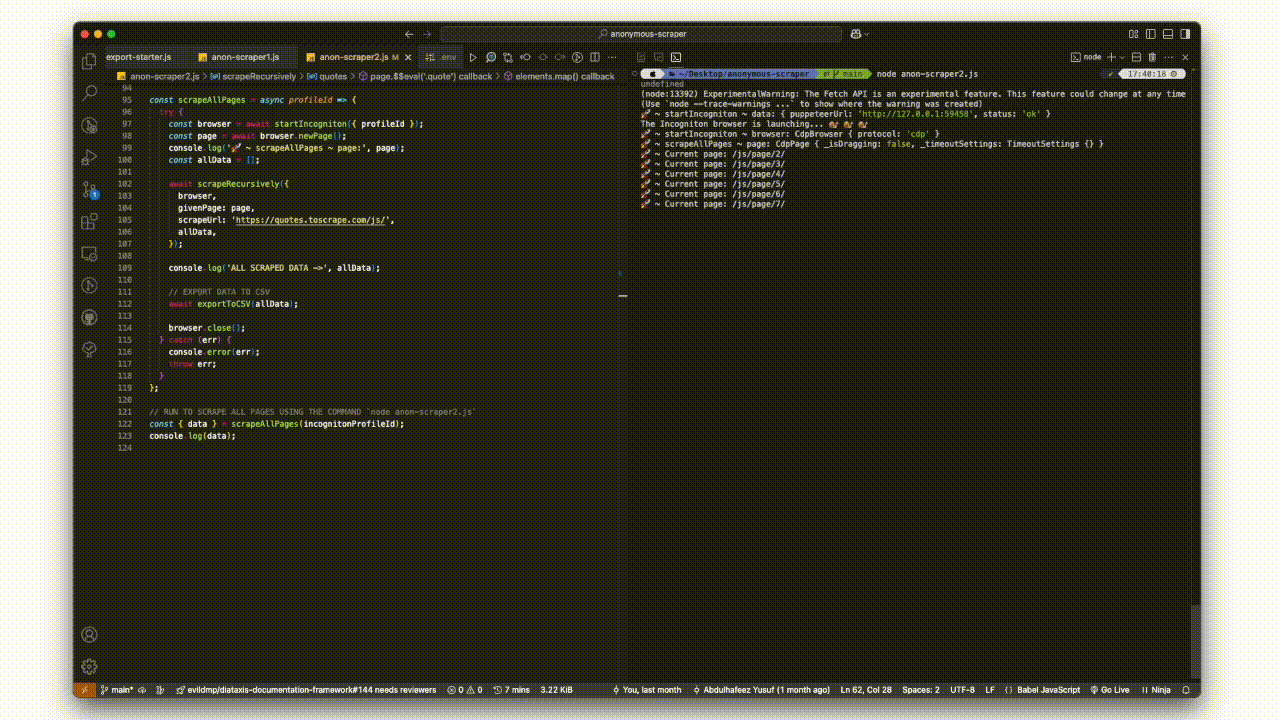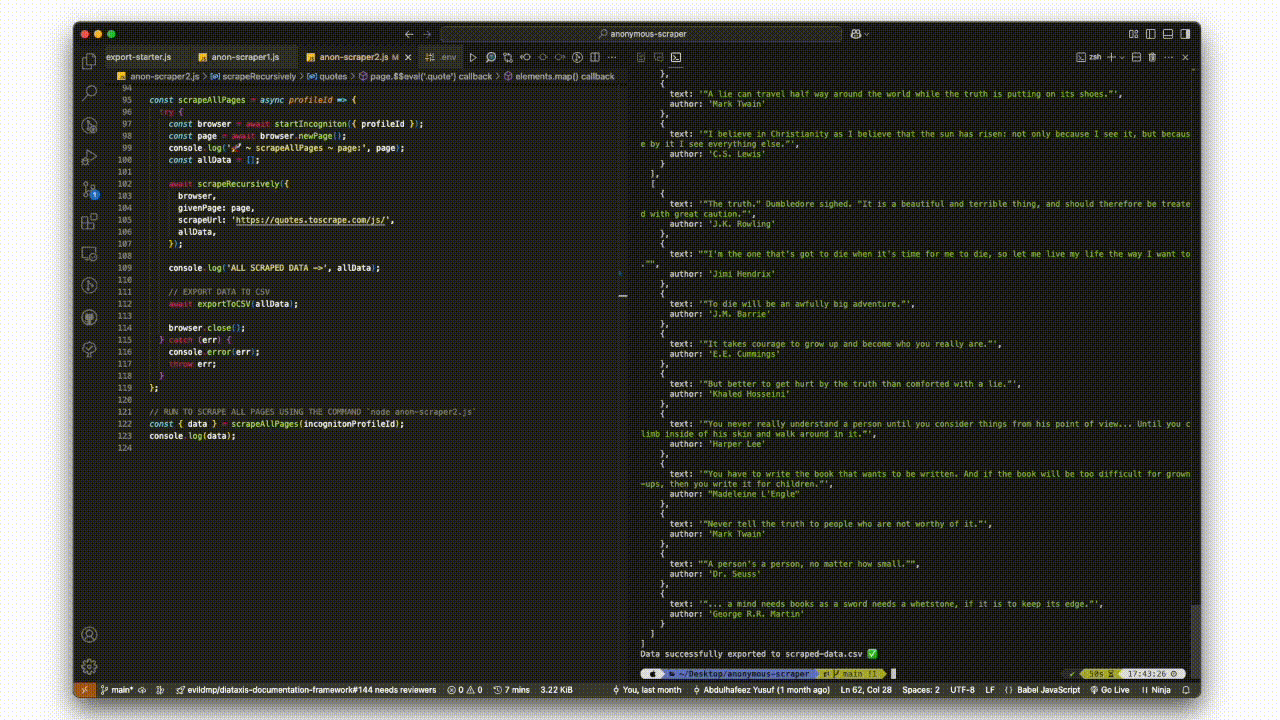
developer documentation では、利用可能なエンドポイント、SDK メソッド、統合パターンを解説しています。
チームアクセスと同期
ロールベースのアクセス制御により、プロファイルをチーム間で共有できます。暗号化されたクラウド同期により、プロファイルの整合性を損なうことなく複数デバイスからアクセス可能です。
プライバシーとコンプライアンス
オランダで開発された Incogniton は、データ保護を念頭に設計されています。GDPR 準拠と透明なデータ取り扱いを、プロファイルデータの保存とアクセス方法に組み込んでいます。
なぜ SX.ORG Proxy は Incogniton と相性が良いのか
Incogniton はプロファイルレベルでブラウザアイデンティティを管理しますが、ネットワークアイデンティティは依然として定義する必要があります。ここで SX.ORG Proxy が役立ちます。
SX.ORG Proxy は、各ブラウザプロファイルが独自のネットワークアイデンティティで動作できるよう、専用のプロキシサービスを提供します。併用すると次のようになります。
- Incogniton はブラウザ状態を定義・保持し、真のプロファイル分離を提供する
- SX.ORG Proxy は各プロファイルに信頼できるネットワークアイデンティティを保証する IP アドレスを供給する
この分担により責務が明確になります。ブラウザの挙動は Incogniton が、ネットワークの挙動はプロキシ層が担います。
Incogniton で SX.ORG Proxy を設定する
このセクションでは、各ブラウザプロファイルがクリーンで専用のネットワークアイデンティティで動作するよう、SX.ORG Proxy を Incogniton に接続する手順を説明します。
Step 1: Incogniton アカウントにサインイン
まだの場合は、お使いの OS 向けに Incogniton をダウンロードしてインストールします。アプリケーションを開き、アカウントにサインインします。
Step 2: SX.ORG Proxy アカウントを設定
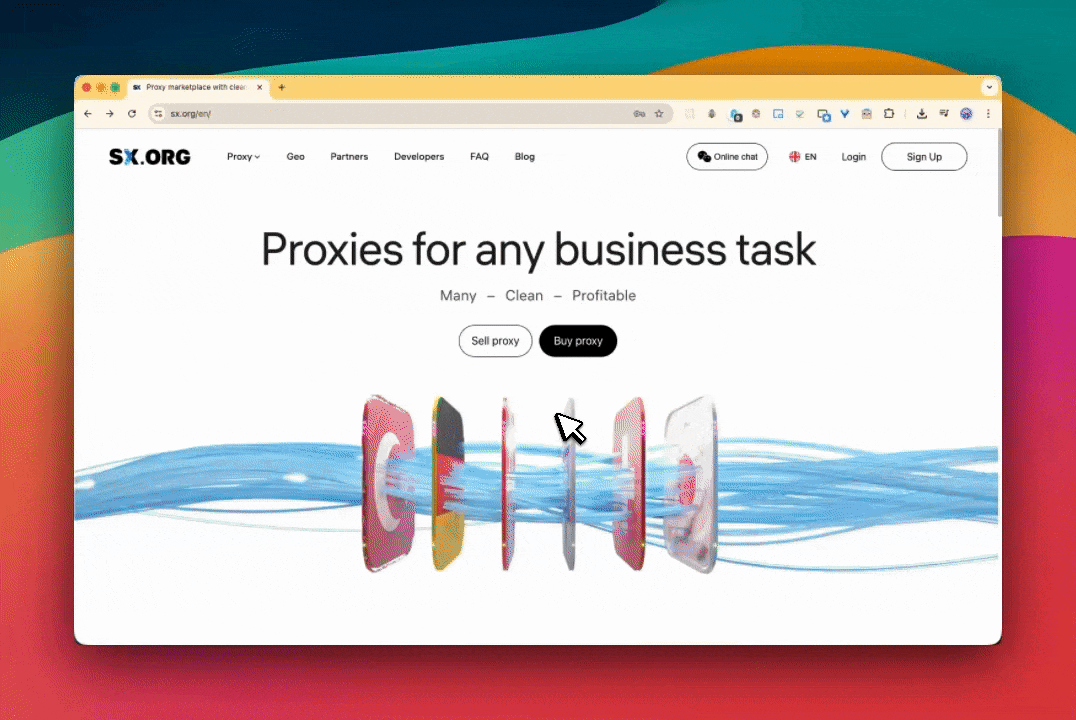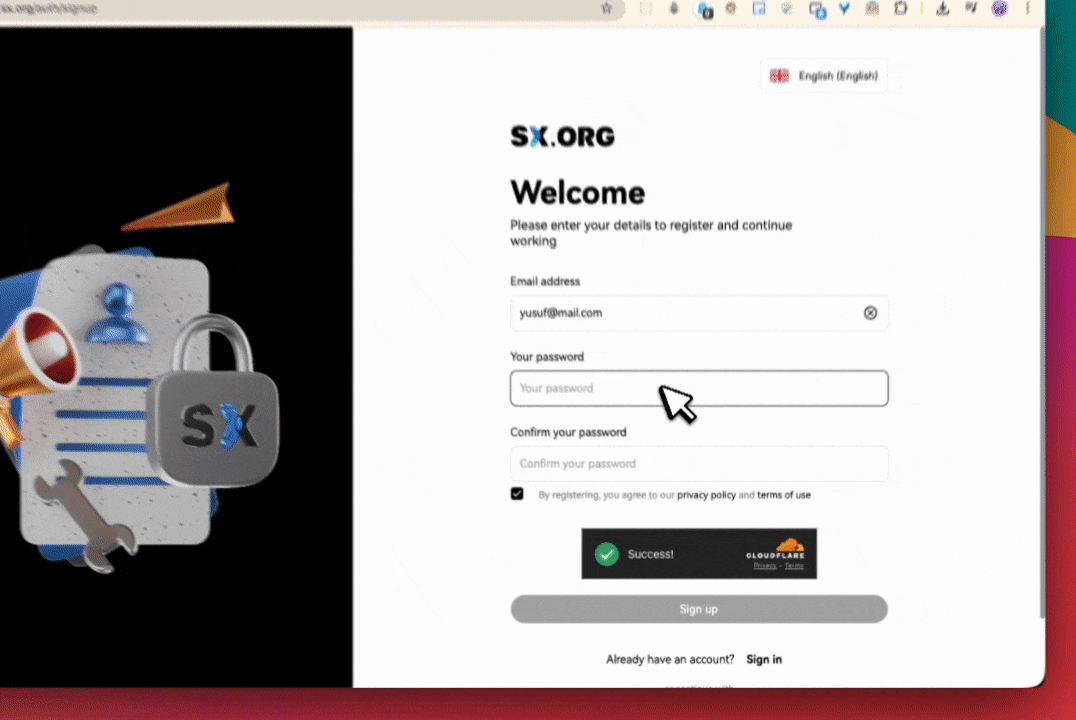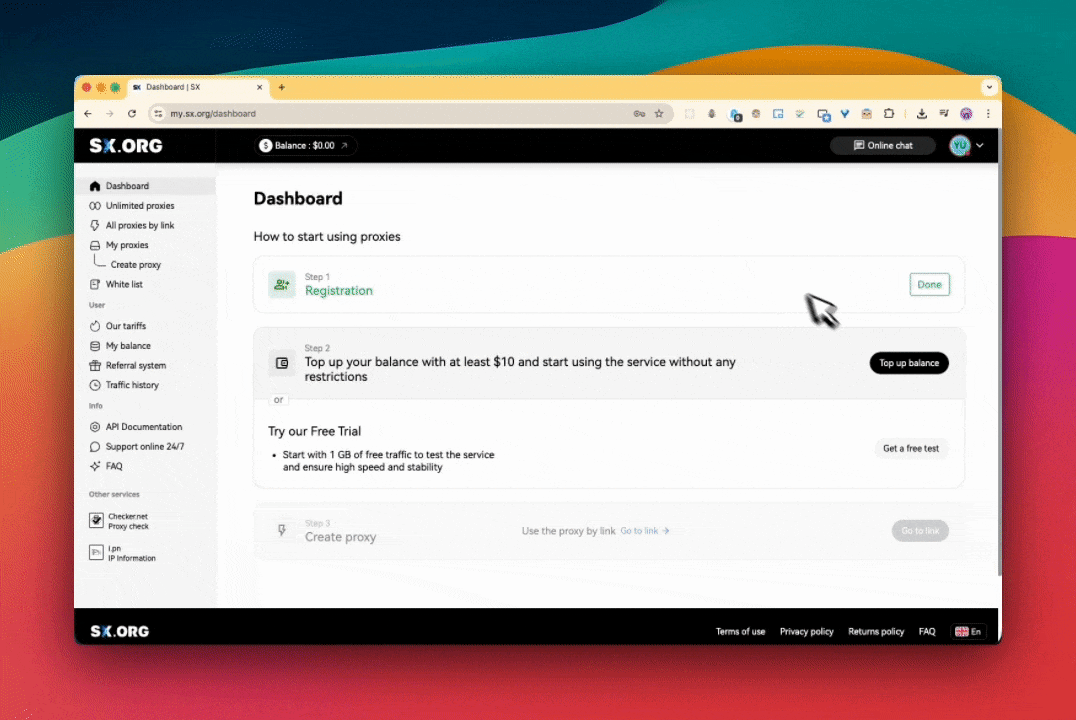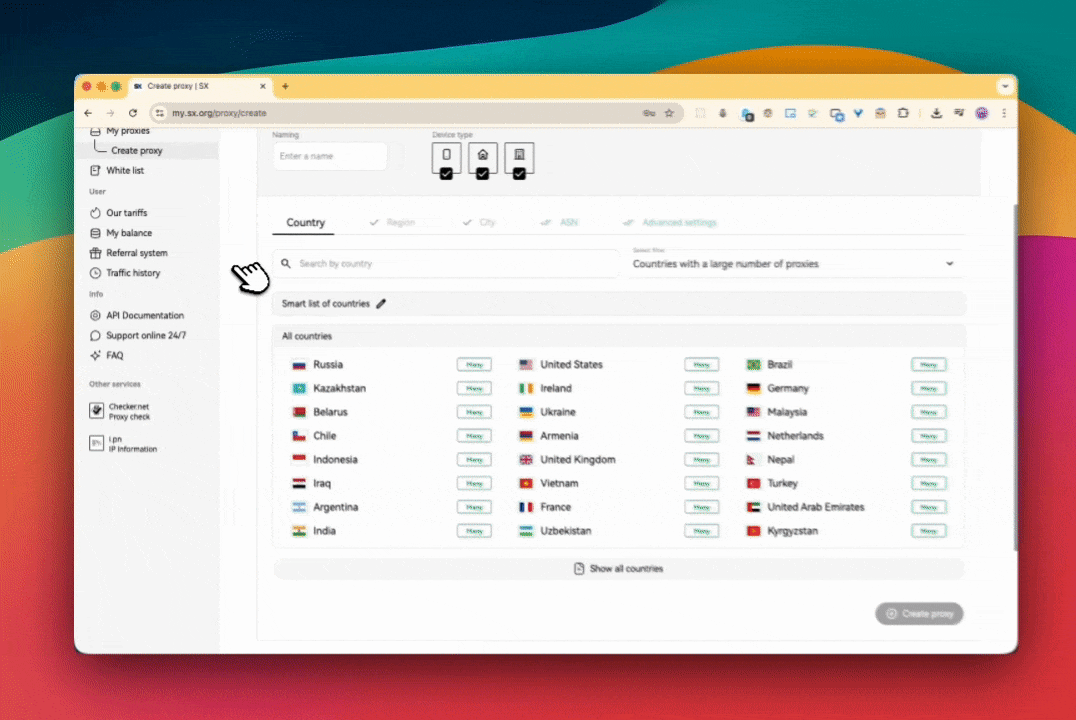
新規に SX.ORG Proxy にサインアップするか、すでにアカウントがあればサインインします。ダッシュボードから残高をチャージするか、利用可能な無料トライアルを開始します。アクティベート後、プロキシを作成し、プロキシタイプ(residential、mobile、または corporate)を選択して、生成されたプロキシ情報をコピーします。
Step 3: SX.ORG Proxy を Incogniton に追加
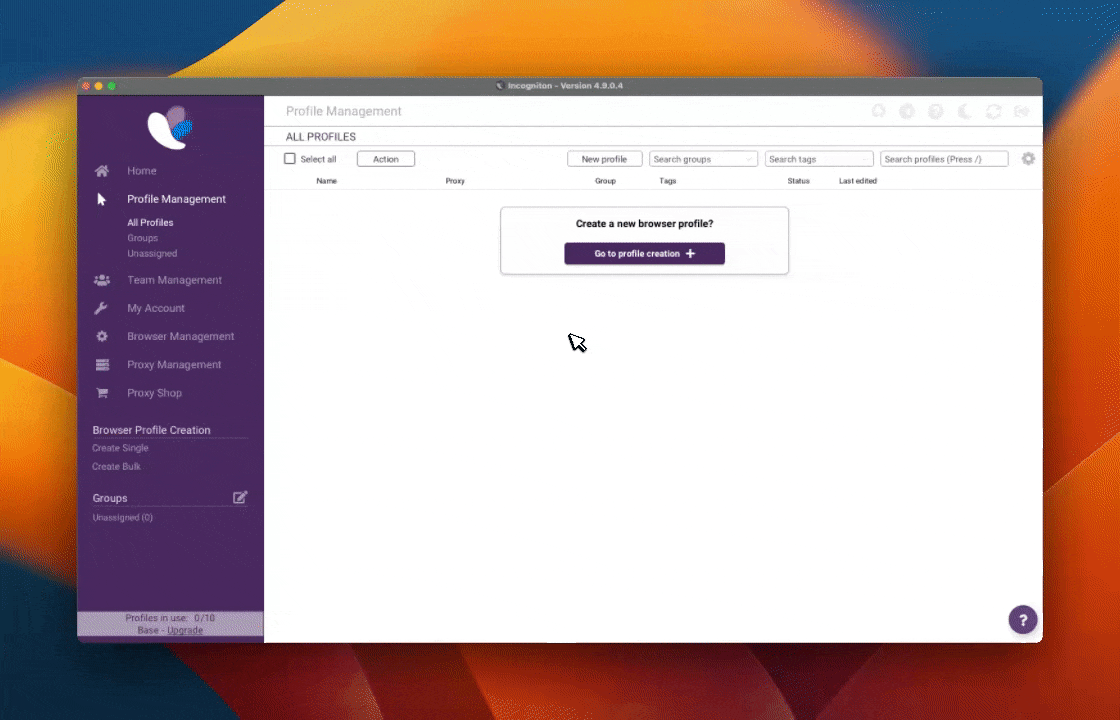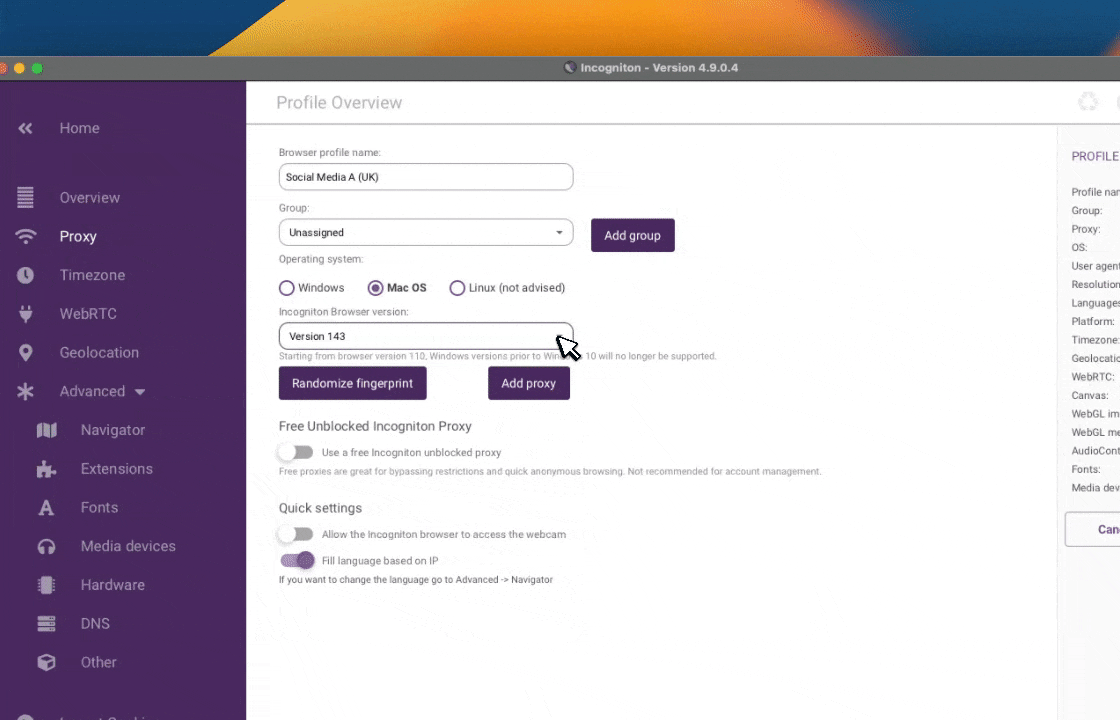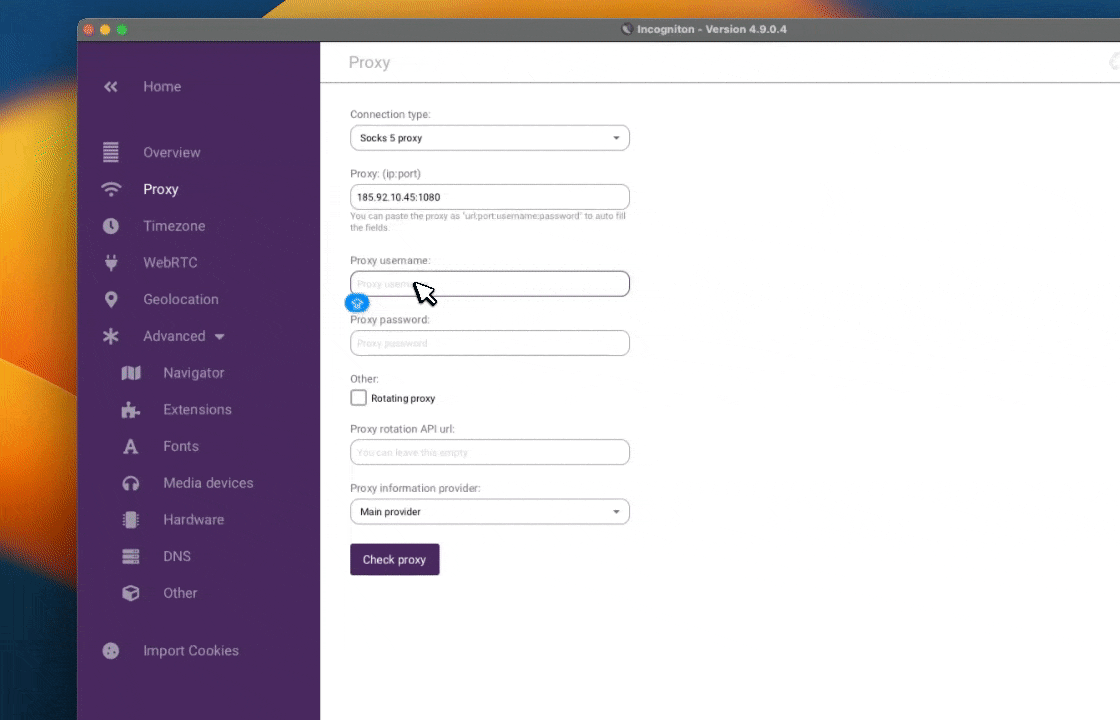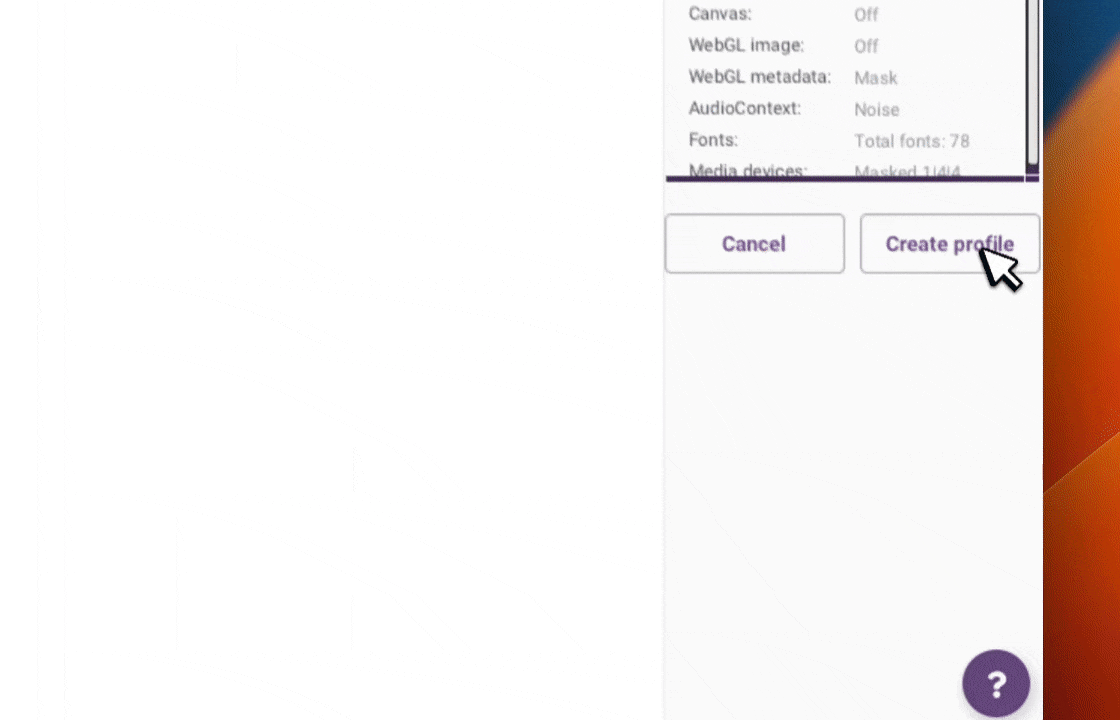
Incogniton アプリで新しいブラウザプロファイルを作成するか、既存のものを編集します。Proxy セクションに移動し、適切なプロトコルを選択して、プロキシのホスト名または IP、ポート、認証情報を入力します。内蔵の接続チェックで疎通を確認します。
Step 4: プロファイルを起動
プロキシ接続が検証できたら、プロファイルを保存して起動します。起動された各プロファイルは、他のプロファイルから独立した専用のネットワークアイデンティティで動作します。
まとめ
Incogniton は、ブラウザの分離を即興ではなく意図的に行う必要がある場面のために作られています。各ブラウザプロファイルを完全に分離された環境として扱うことで、長期的なマルチプロファイル運用を予測可能で管理しやすいものにします。
SX Proxy と組み合わせることで、Incogniton はブラウザアイデンティティとネットワークアイデンティティの責務を明確に分離します。この切り分けにより、意図しない重なりが減り、自動化やコラボレーションが支えられ、複雑なブラウザワークフローが簡素化されます。
このアプローチが要件に適合するかを評価するには、少数のプロファイルから始めて段階的に拡張していくのが、Incogniton が実運用のワークフローにどう適合するかを理解する最も実践的な方法です。