
Kā aizsargāt savu tiešsaistes anonimitāti 2026. gadā: pilnīga rokasgrāmata
Patiess tiešsaistes privātums nerodas nejauši. Uzticama datu aizsardzība vienmēr balstās uz pareizajiem rīkiem, dziļu pretkrāpšanas algoritmu izpratni un regulāriem drošības auditiem. Profesionāli anonimitātes rīki dažu minūšu laikā var pilnībā aizklāt jūsu digitālo pēdu.
Apskatīsim, kā darbojas tiešsaistes datu aizsardzība, kāpēc standarta metodes vairs neder, un kā izveidot īpaši drošu tehnoloģiju steku.
Kas ir digitālā pēda un kā pretkrāpšanas sistēmas to analizē?
Digitālā pēda ir plaša datu taka, ko reklāmas platformas, drošības sistēmas un vietnes apkopo ik reizi, kad tās apmeklējat. Mūsdienās uz neironu tīkliem balstītas pretkrāpšanas sistēmas (ko izmanto Google, Meta un lielākās e-komercijas platformas) seko līdzi daudz kam vairāk nekā tikai jūsu IP adresei. Tās veido unikālu ierīces nospiedumu, kas sastāv no jūsu operētājsistēmas parametriem, pārlūka versijas, valodas, ekrāna izšķirtspējas un slēptiem aparatūras marķieriem (piemēram, Canvas, Client Hints un WebGL).
Turklāt moderni pretkrāpšanas algoritmi analizē arī jūsu savienojuma tīkla slāni, kas bieži vien atklāj viltošanās mēģinājumus. Drošības sistēmas īpaši meklē:
- Pasīvā OS pirkstu nospiedumu noteikšana (TCP/IP): Ja jūsu anti-detect pārlūka profils imitē Windows, bet tīkla pakešu līmenis (pēc TTL un Window Size parametriem) atklāj Linux servera pazīmes, jūsu sesija tiek uzreiz atzīmēta.
- Aiztures neatbilstības (Ping vs. Geo): Ja jūsu proxy uzdodas par Ņujorkā esošu, bet pakalpojuma sniedzēja fiziskais serveris atrodas Eiropā, nedabīgi augsts ping uzreiz atklāj proxy maršrutēšanu.
- MTU (Maximum Transmission Unit) anomālijas: Standarta tīkla pakešu izmēra maiņa (piemēram, samazināšana no 1500 baitiem līdz 1400) norāda, ka trafiks tiek novirzīts caur tuneli vai VPN.
Bez specializētas uzstādīšanas katra jūsu darbība tiešsaistē ir caurspīdīga. Lai atgūtu kontroli pār saviem datiem, jāizvieto profesionāls komplekts, kas apvieno anti-detect pārlūkus ar augstas uzticamības proxy.
Kāpēc tīkla anonimitāte ir svarīga
Pārvaldot tiešsaistes darba plūsmas, profesionāļi parasti saskaras ar diviem bīstamiem galiem:
- Paļaušanās uz pamata pārlūka iestatījumiem vai standarta inkognito režīmu, kas nespēj noslēpt jūsu trafiku no interneta pakalpojumu sniedzējiem vai mērķa tīmekļa serveriem.
- Nejaušu bezmaksas rīku izmantošana, kas rada augstu datu noplūžu, akreditācijas datu zādzību un sagrozītas analītikas risku zemas trafika kvalitātes dēļ.
Līdzsvarota, profesionāla pieeja piedāvā uzticamu vidusceļu:
- Jūs pilnībā maskējat savu patieso atrašanās vietu un tīkla infrastruktūras parametrus.
- Jūs aizsargājat finanšu darījumus, akreditācijas datus un sensitīvu biznesa saziņu no pārtveršanas.
- Jūs nodrošināt, ka mērķa vietnes jūs uztver kā parastu, organisku lietotāju. Tas novērš pastāvīgus bloķējumus, verifikācijas sienas un CAPTCHA, galu galā maksimāli palielinot jūsu automatizācijas efektivitāti.
Kā izvēlēties pareizos rīkus konkrētiem uzdevumiem
Lai gan aizsardzības pamatprincipi paliek tie paši, dažādiem uzdevumiem nepieciešami pilnīgi atšķirīgi infrastruktūras iestatījumi. Proxy ir šīs aizsardzības mugurkauls, jo tie darbojas tieši lietotnes, skripta vai pārlūka profila līmenī. Lai neiztērētu budžetu aklai testēšanai, ir svarīgi sasaistīt proxy tipus ar konkrētiem lietošanas gadījumiem:
1. Vairākkontu pārvaldība un reģistrācijas (Google, sociālie tīkli)
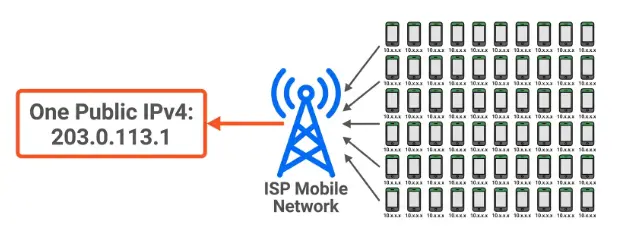
Masveida kontu izveidei būtiski ir mobilie proxy. To IP adreses vienlaikus dala tūkstošiem reālu mobilo tīklu lietotāju. Pretkrāpšanas sistēmām nav viegli bloķēt mobilo IP, neatslēdzot tūkstošiem nevainīgu patērētāju. Pateicoties šai augstajai uzticamībai, mobilie IP būtiski samazina stingros tālruņa verifikācijas pieprasījumus reģistrācijas laikā.
2. Profila pārvaldība un kontu iesildīšana
Uzturēt lielu profilu tīklu pastāvīgi uz mobilajiem datiem nav izmaksu ziņā efektīvi. Ilgtermiņa pārvaldībai pārejiet uz statiskajiem dzīvojamajiem proxy. Tie atdarina parastu mājas Wi‑Fi savienojumu. Šeit mērķis ir izvēlēties dzīvojamo IP piegādātājus, kuri nodrošina augstus reputācijas rādītājus un tīrus autonomo sistēmu numurus (ASNs), kas pieder reāliem patērētāju interneta pakalpojumu sniedzējiem (ISPs), nevis mākoņu datu centriem (piemēram, AWS vai DigitalOcean).
3. Tīmekļa skrāpēšana un datu iegūšana
Lielu datu kopu iegūšanai nepieciešama automatizēta IP rotācija. Šiem automatizētajiem skrāpēšanas darba plūsmas scenārijiem meklējiet milzīgus IP kopumus ar augstu ātrumu un zemiem Fraud-Score rādītājiem, lai nodrošinātu nepārtrauktu datu vākšanu bez pastāvīgām CAPTCHA sienām.
Pirms iegādāties jebkuru pakalpojumu, vienmēr analizējiet tehniskos rādītājus, piemēram, ātrumu, darbspējas laiku, kopas tīrību un tīkla konsekvenci. Lai orientētos šajā pārbāztajā tirgū un apskatītu neatkarīgus populāru piegādātāju veiktspējas testus, ātruma ierobežojumus un anonimitātes vērtējumus, varat izmantot specializētas agregatoru platformas, piemēram, ToProxyLab.
Necaursitamas anonimitātes darba plūsmas izveide
Soli pa solim veidota privātuma iestatīšana seko šādai loģikai:
- Nosakiet savu mērķi: Vienkāršai tīmekļa pārlūkošanai pietiek ar vienkāršu šifrēšanu. Sarežģītiem uzdevumiem (vairāku profilu pārvaldība, mārketinga automatizācija, datu skrāpēšana) nepieciešams cieši integrēts anti-detect pārlūka un proxy komplekts.
- Sinhronizējiet sistēmas parametrus: Vienmēr pārliecinieties, ka jūsu pārlūka profila valoda, laika josla un ģeolokācija precīzi atbilst jūsu proxy servera ģeogrāfijai. Izvairieties no pēkšņiem ģeogrāfiskiem lēcieniem (Geo-Hops).
- Analizējiet reālās kopas veiktspēju: Salīdziniet IP tīrību, savienojuma stabilitāti un cenas starp augstākā līmeņa tirgus piegādātājiem. Fokusējieties uz atzītiem zīmoliem, kas reputācijas dēļ prioritizē savu kopu veselību.
- Precizējiet mērķēšanu: Izvēlieties piegādātāju ar precīzu pārklājumu līdz pat konkrētai valstij, reģionam, pilsētai vai mobilajam operatoram, kas jums nepieciešams.
Secinājums
Atslēga datu aizsardzībā ir pieiet tai metodiski un pielāgot tehnoloģijas jūsu konkrētajām darbībām. Izprotot, kā darbojas tīkla filtri un slēptie pretkrāpšanas ierosinātāji, jūs varēsiet izveidot infrastruktūras iestatījumus, kas garantē augstu kontu apstiprināšanas līmeni, plūdenu automatizāciju un neapdraudētu privātumu 2026.