
Czym są protokoły proxy i czym się różnią?
Czym są protokoły proxy i czym się różnią?
Proxies często wybiera się według typu IP: mobilne, rezydencjalne lub korporacyjne. Ma to sens, ponieważ typ IP wpływa na zaufanie platform, szybkość, stabilność oraz ryzyko dodatkowych weryfikacji.
Jest jednak jeszcze jeden ważny parametr, który bywa mylony z typem proxy. To protokół.
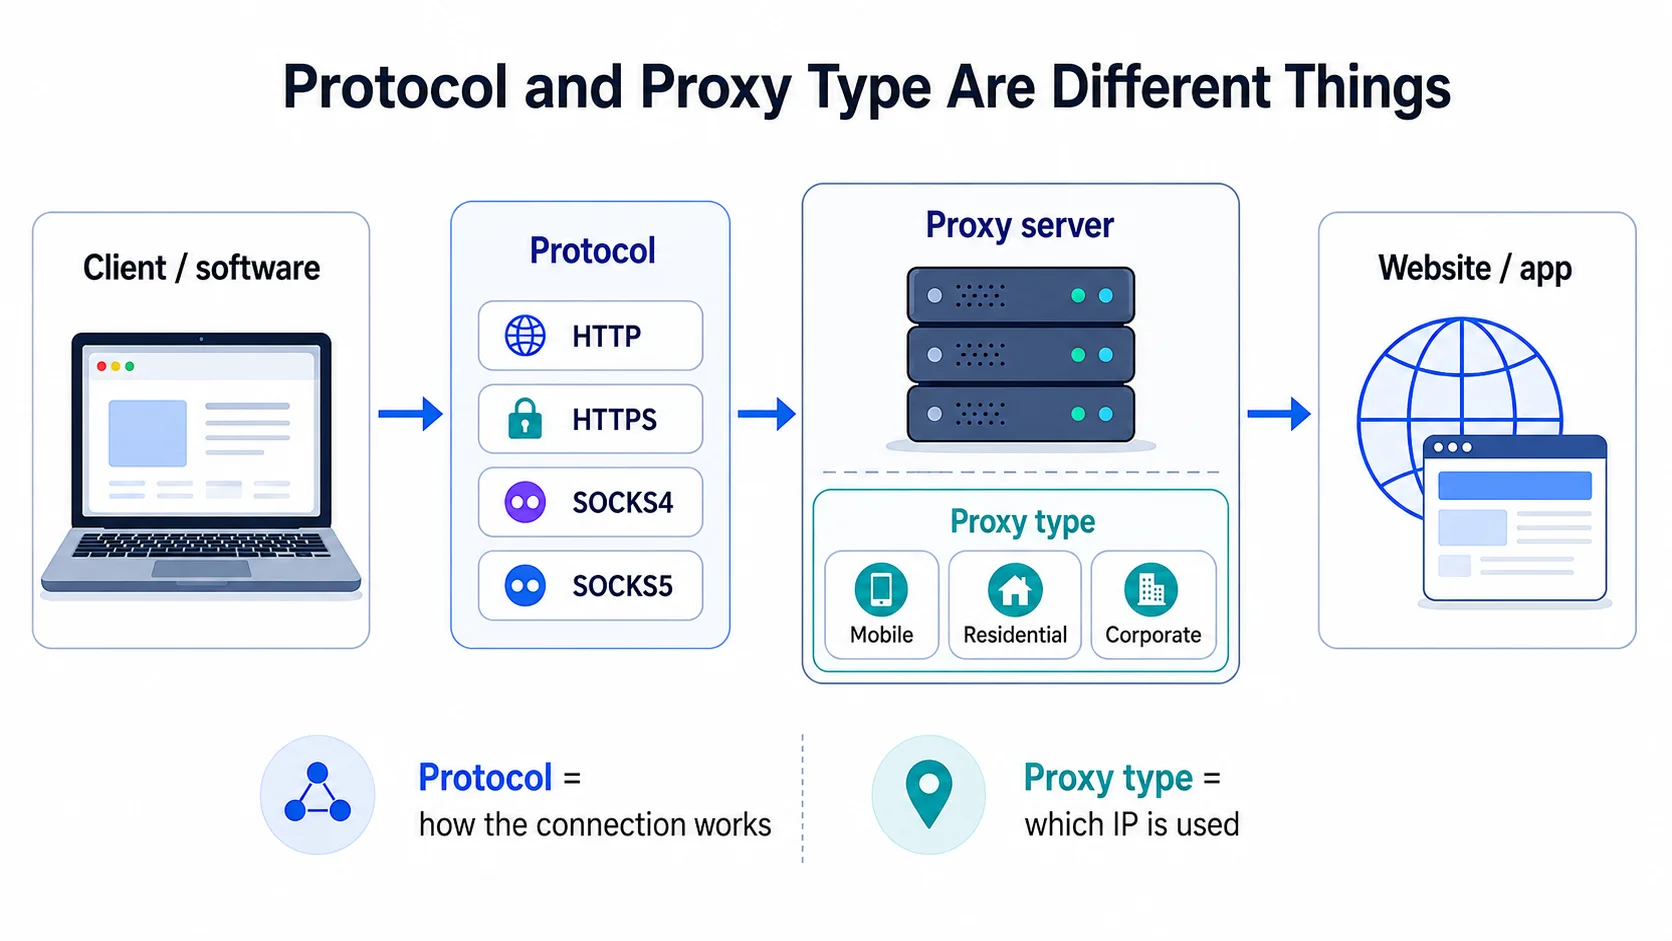
Protokół nie dotyczy miejsca pochodzenia IP. Określa, w jaki sposób Twoje oprogramowanie, przeglądarka, skraper lub aplikacja łączy się z serwerem proxy i przekazuje przez niego ruch. Jeśli wybierzesz niewłaściwy protokół, działające proxy może wyglądać na „zepsute”: strona się nie otworzy, autoryzacja się nie powiedzie, skrypt się wywróci albo przeglądarka antidetekcyjna nie uruchomi profilu.
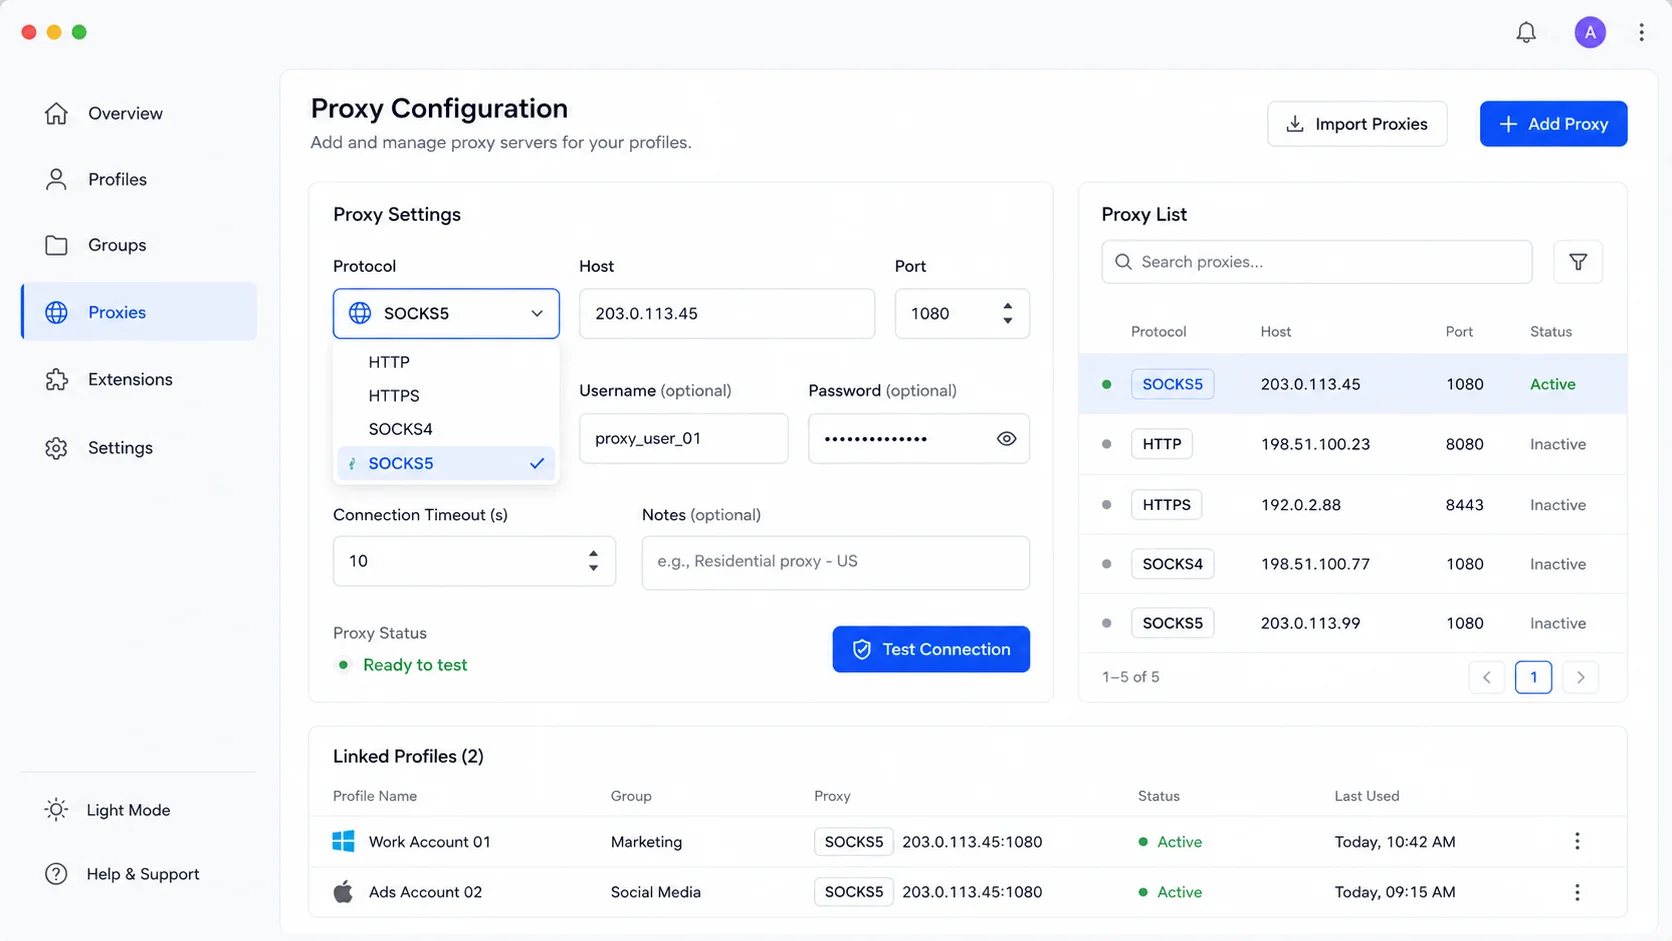
W praktyce najczęściej spotykane są protokoły HTTP, HTTPS, SOCKS4 i SOCKS5. SX.org obsługuje tylko nowoczesne metody połączeń. Różnica między nimi nie polega na tym, który jest „ogólnie lepszy”. Chodzi o to, który pasuje do konkretnego zadania.
Czym jest protokół proxy?
Mówiąc prościej, protokół to język, którego Twoje narzędzie używa do komunikacji z serwerem proxy.
Przeglądarka, skraper lub aplikacja muszą wiedzieć:
- dokąd wysłać żądanie;
- jak przekazać adres strony;
- jak obsłużyć autoryzację;
- jakie dane można przesyłać;
- jak pracować ze zwykłym ruchem webowym, połączeniem HTTPS lub niestandardowym ruchem sieciowym.
Samo IP może być w pełni sprawne. Ale jeśli oprogramowanie oczekuje SOCKS5, a Ty podasz proxy HTTP, konfiguracja może nie zadziałać. Działa to też w drugą stronę: jeżeli zadanie jest proste i dotyczy stron lub API, SOCKS5 może być niepotrzebnym skomplikowaniem.
Dlatego lepiej wybierać protokół na podstawie zadania, a nie idei „najbardziej zaawansowanej opcji”.
HTTP: prosta opcja do zadań webowych
Proxy HTTP działa najbliżej zwykłej logiki stron internetowych. Dobrze pasuje, gdy cały proces opiera się na żądaniach web: strony, HTML, JSON, API, formularze, przekierowania, nagłówki i ciasteczka.
Typowe zadania:
- zbieranie stron (scraping);
- pozyskiwanie HTML lub JSON;
- sprawdzanie dostępności stron;
- praca z API;
- narzędzia SEO;
- kontrole techniczne;
- zwykłe scenariusze oparte na przeglądarce.
Główną zaletą HTTP jest przejrzysta i przewidywalna konfiguracja. Większość narzędzi do scrapingu, SEO, automatyzacji przeglądarki i testów stron działa normalnie z proxy HTTP.
Na przykład, jeśli zbierasz karty produktów, sprawdzasz wyniki wyszukiwania, monitorujesz ceny lub testujesz API, HTTP to często najprostszy wybór. Nie dodaje zbędnej złożoności i dobrze wpisuje się w standardowy stos webowy.
Co może pójść nie tak:
HTTP nie zawsze nadaje się do zadań, w których ruch wykracza poza zwykłe żądania webowe. Jeśli aplikacja używa niestandardowych połączeń, osobnych bibliotek, złożonej logiki sieciowej lub więcej niż ruchu HTTP, lepiej sprawdzić wsparcie SOCKS5.
HTTPS: to nie do końca osobny „rodzaj magii”
Wokół HTTPS często panuje zamieszanie. Wiele osób uważa, że proxy HTTPS to po prostu „bezpieczniejsza wersja proxy HTTP”. W praktyce ważniejsze jest zrozumienie, że przy pracy ze stronami HTTPS zwykle używany jest tunel.
Gdy przeglądarka lub oprogramowanie łączy się ze stroną przez HTTPS przez proxy, samo proxy nie powinno czytać zawartości chronionego połączenia. Pomaga utworzyć tunel do docelowego adresu, a następnie dane płyną w formie zaszyfrowanej między klientem a stroną.
Dla użytkownika wygląda to prosto: wpisujesz proxy w przeglądarce, otwierasz stronę HTTPS i wszystko działa. Technicznie jednak wewnątrz zachodzi dodatkowy krok, w którym proxy zestawia tunel do serwera docelowego.
Kiedy ma to znaczenie:
- przy pracy ze stronami HTTPS;
- przy logowaniu na konta;
- przy korzystaniu z przeglądarek i przeglądarek antidetekcyjnych;
- w scenariuszach, gdzie liczy się stabilna, chroniona sesja.
W większości zwykłych zadań webowych nie ma potrzeby nadmiernie komplikować wyboru. Jeśli Twoje narzędzie akceptuje proxy HTTP(S), po prostu użyj formatu, którego oczekuje.
SOCKS4: starsza opcja do podstawowych połączeń TCP
SOCKS4 to starszy protokół. Pojawił się przed SOCKS5 i potrafi obsługiwać połączenia TCP, ale ma mniej możliwości.
We współczesnych zadaniach SOCKS4 jest rzadziej spotykany. Czasem pojawia się w starym oprogramowaniu, nieaktualnych poradnikach lub prostych narzędziach sieciowych. Jednak do normalnej automatyzacji, profili, złożonych aplikacji i nowoczesnych stron zwykle lepszym wyborem jest SOCKS5 z SX.org.
Głównym ograniczeniem SOCKS4 jest mniejsza elastyczność. Gorzej nadaje się do scenariuszy, w których liczą się różne typy adresów, bardziej zaawansowana autoryzacja lub coś więcej niż podstawowe połączenia TCP.
Kiedy SOCKS4 może wystarczyć:
- stare oprogramowanie obsługuje tylko SOCKS4;
- zadanie jest bardzo proste;
- potrzebny jest wyłącznie podstawowy ruch TCP;
- nie ma wymagań dotyczących UDP;
- nie występuje złożona logika połączeń.
SOCKS5 zwykle wybiera się wtedy, gdy potrzebna jest bardziej elastyczna obsługa ruchu. Kluczowa różnica polega na tym, że SOCKS5 obsługuje nie tylko TCP, ale również UDP.
TCP jest używany tam, gdzie liczy się stabilne przesyłanie danych: strony, autoryzacja, panele, API, przeglądarki, skrapery i większość narzędzi pracy. Sprawdza dostarczanie danych i pomaga utrzymać przewidywalne połączenie.
UDP działa inaczej. Jest szybszy, ale nie ma tak rygorystycznych kontroli dostarczenia. Może być używany przez aplikacje, w których liczy się szybkość transmisji, np. w niektórych scenariuszach gier, streamingu, głosu czy sieci.
Z tego powodu SOCKS5 jest szerszy niż SOCKS4. Przydaje się nie tylko do zwykłych połączeń, ale także do oprogramowania, które pracuje z różnymi typami ruchu lub bezpośrednio wymaga wsparcia TCP/UDP.
SOCKS5: bardziej uniwersalny protokół
SOCKS5 na SX.org działa na niższym poziomie niż HTTP. Nie jest związany wyłącznie z żądaniami web i potrafi przekazywać różne typy ruchu sieciowego. Dlatego często wybiera się go do bardziej złożonych scenariuszy.
SOCKS5 jest przydatny, gdy ruch nie ogranicza się do zwykłych stron i API. Na przykład, gdy aplikacja używa własnych połączeń, niestandardowych bibliotek lub wymaga bardziej elastycznej trasy sieciowej.
Typowe zadania:
- złożona automatyzacja;
- aplikacje, w których występuje coś więcej niż ruch webowy;
- przeglądarki antidetekcyjne, jeśli lepiej działają przez SOCKS5;
- scenariusze wielowątkowe;
- oprogramowanie, które bezpośrednio wymaga SOCKS5;
- zadania potrzebujące bardziej uniwersalnego formatu połączenia.
Główną zaletą SOCKS5 jest elastyczność. Nie próbuje „rozumieć” żądań HTTP tak jak proxy HTTP. Po prostu pomaga przekazać połączenie dalej.
Co może pójść nie tak:
SOCKS5 nie sprawia automatycznie, że proxy jest bezpieczniejsze, czystsze ani stabilniejsze. Jeśli IP jest słabe, ma złą historię lub nie pasuje do zadania, sam protokół tego nie naprawi. SOCKS5 nie rozwiąże też problemów z nieprawidłowymi ustawieniami profilu, zbyt częstą rotacją IP, złym GEO czy podejrzanym zachowaniem kont.
Protokół to tylko jedna warstwa. Typ IP, GEO, rotacja, ustawienia sesji i zachowanie narzędzia nadal mają znaczenie.
HTTP czy SOCKS5: co wybrać?
Najłatwiej wybrać protokół, patrząc nie na nazwę, lecz na to, jak działa Twoje zadanie.
Jeśli zadanie dotyczy zwykłych stron, API, HTML, JSON, SEO lub scrapingu stron, HTTP zwykle wystarczy. Jest prostszy, bardziej przejrzysty i zwykle szybszy do wdrożenia.
Jeśli zadanie dotyczy aplikacji, niestandardowego ruchu, złożonej automatyzacji lub oprogramowania, które wprost wymaga SOCKS5, lepiej użyć SOCKS5.
Szybka reguła:
- zwykłe strony, API, HTML i JSON — HTTP;
- strony HTTPS i scenariusze przeglądarkowe — HTTP(S) z poprawnym wsparciem tunelu;
- niestandardowe aplikacje lub złożone oprogramowanie — SOCKS5;
- stare narzędzia — czasem SOCKS4, jeśli nie ma innej opcji;
- jeśli nie masz pewności — zacznij od protokołu wskazanego w dokumentacji Twojego oprogramowania.
Protokół nie zastępuje właściwego typu proxy
Błędem początkujących jest myślenie, że SOCKS5 jest „lepszy”, więc należy używać go wszędzie. W praktyce to tak nie działa.
Do scrapingu wyników wyszukiwania lub marketplace’ów bardziej niż SOCKS5 może się liczyć proxy rezydencjalne z właściwym GEO. W SMM i pracy na kontach ważniejsze są stabilna sesja, jasny kraj, ostrożna rotacja i czysta historia IP. Właśnie to zapewnia SX.org. Do testów technicznych i masowych zapytań ważniejsze mogą być szybkość i skalowalność, więc logiczniejsze mogą być proxy korporacyjne lub centrów danych.
Protokół definiuje format połączenia. Typ proxy definiuje, jakie IP widzi strona.
To różne poziomy tej samej konfiguracji.
Na przykład:
proxy mobilne + SOCKS5 może pasować do scenariuszy mobilnych i oprogramowania, które potrzebuje elastycznego przekazywania ruchu;
proxy rezydencjalne + HTTP to dobry wybór do scrapingu webowego, lokalnych wyników wyszukiwania i testów stron;
proxy korporacyjne + HTTP jest wygodne do szybkich zadań technicznych, API i dużych wolumenów;
proxy rezydencjalne + SOCKS5 pasuje do bardziej złożonych aplikacji, gdzie liczą się zarówno elastyczność połączenia, jak i naturalny profil IP.
Dlaczego proxy może nie działać z powodu protokołu
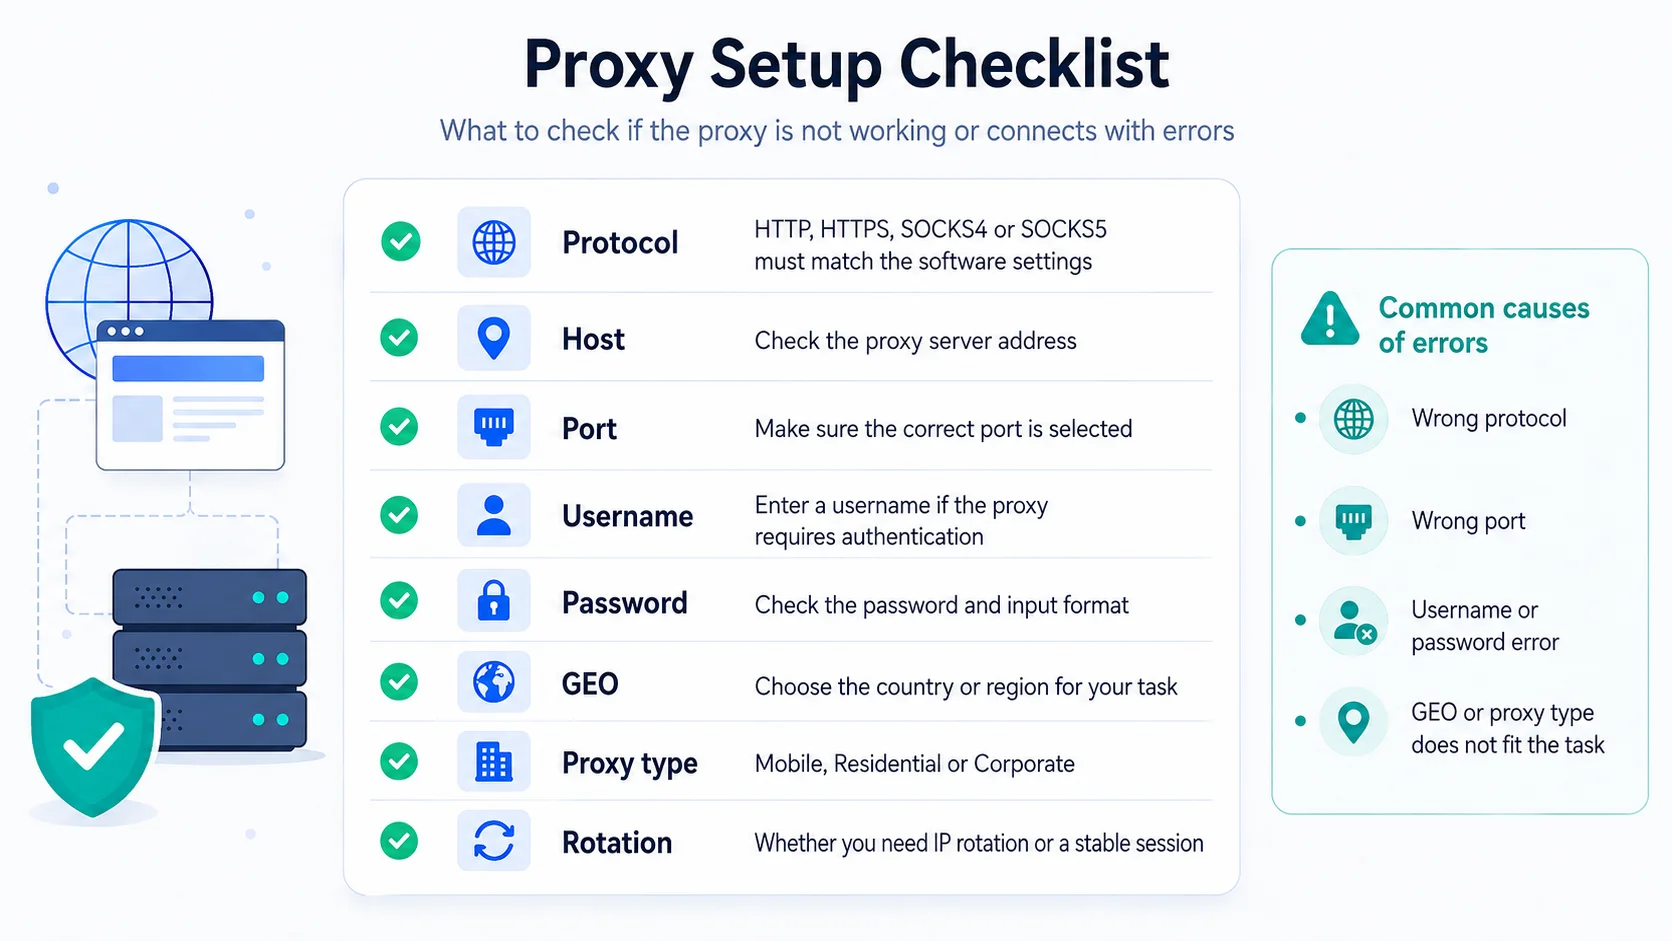
Czasem użytkownik kupuje dobre proxy, wpisuje dane do programu i od razu dostaje błąd. Nie zawsze oznacza to, że IP jest złe.
Częste powody:
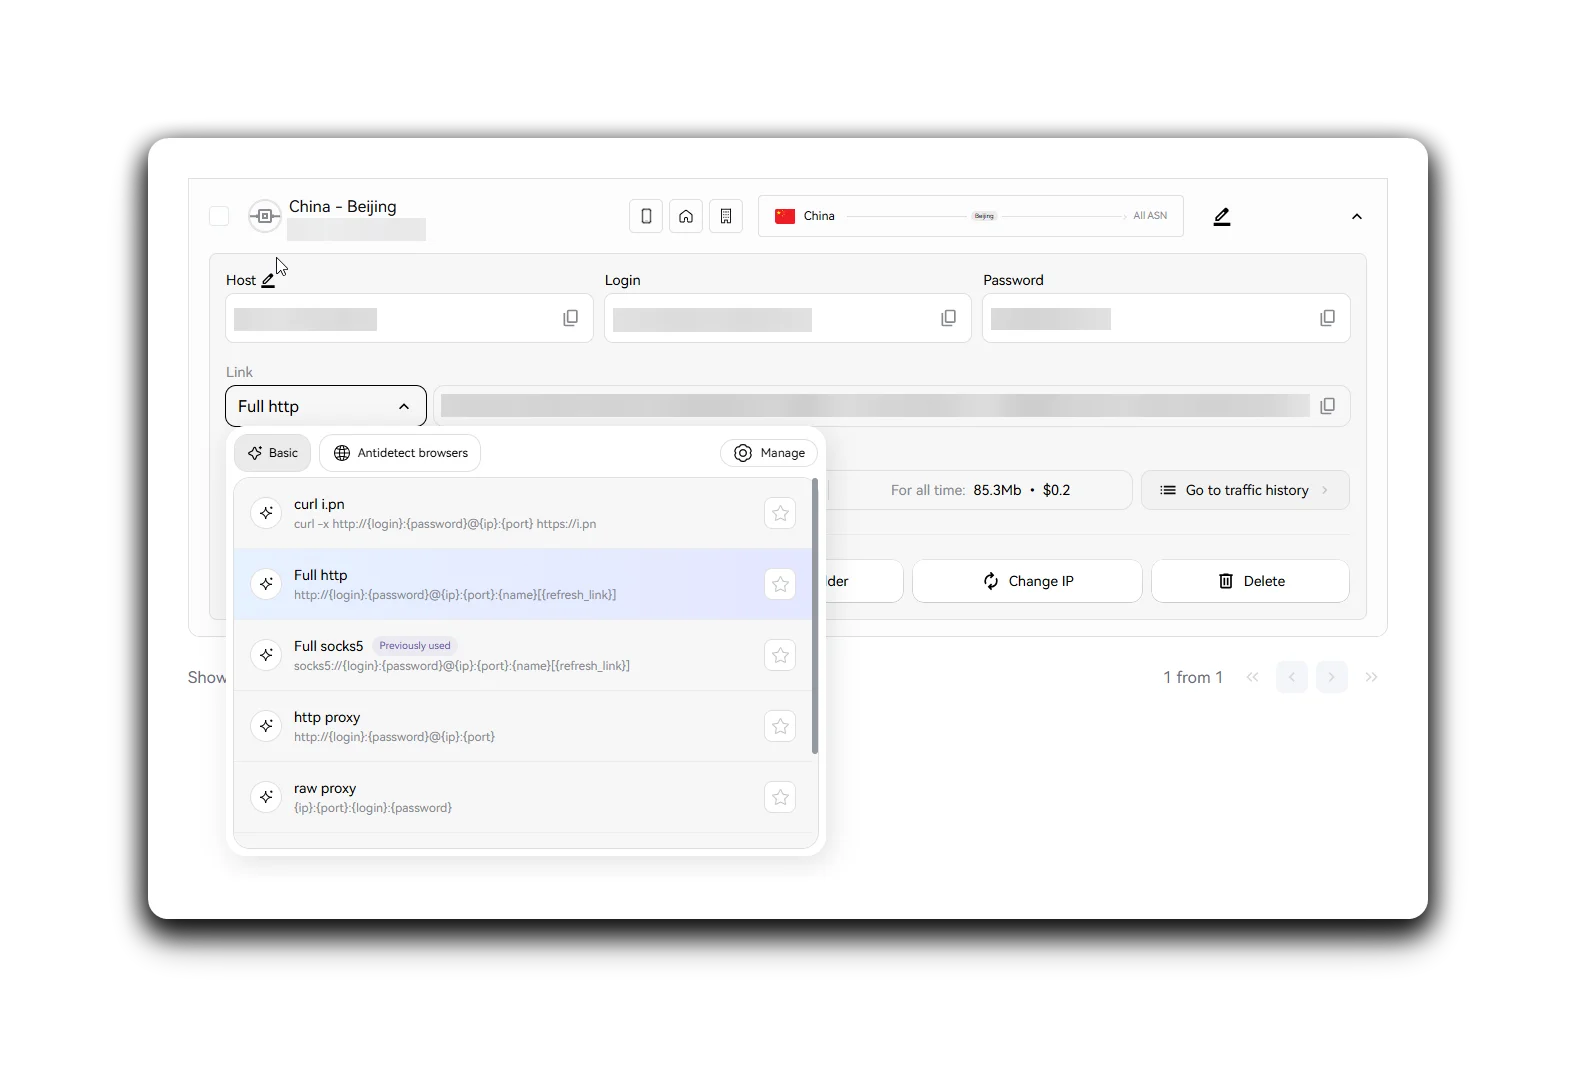
- w oprogramowaniu wybrano HTTP, podczas gdy proxy wpisano jako SOCKS5;
- podano niewłaściwy port;
- narzędzie nie obsługuje wybranego protokołu;
- autoryzację wpisano w złym formacie;
- strona HTTPS się nie otwiera, ponieważ obsługa tunelowania działa nieprawidłowo;
- aplikacja używa ruchu, którego proxy HTTP nie obsługuje w wymagany sposób.
Zanim zmienisz dostawcę, warto sprawdzić podstawy: protokół, port, login, hasło, typ autoryzacji i wymagania oprogramowania.
To szczególnie ważne w pracy zespołowej, gdzie jedna osoba kupuje proxy, druga konfiguruje przeglądarkę antidetekcyjną, trzecia uruchamia skraper, a czwarta próbuje potem zrozumieć, dlaczego wszystko się posypało.
Jak to działa na SX.org
Na SX.org możesz dobrać proxy do zadania zamiast wybierać według abstrakcyjnej idei „co jest lepsze”. Dla różnych scenariuszy dostępne są proxy mobilne, rezydencjalne i korporacyjne. Podczas konfiguracji ważne jest sprawdzenie, jaki protokół obsługuje Twoje narzędzie: HTTP(S) czy SOCKS5.
Jeśli pracujesz nad scrapingiem, SEO, stronami i API, zwykle wygodnie jest zacząć od proxy HTTP. Jeśli używasz złożonego oprogramowania, przeglądarki antidetekcyjnej lub aplikacji wymagającej bardziej elastycznego połączenia, możesz użyć SOCKS5.
Logika jest prosta:
- najpierw określ zadanie;
- potem wybierz typ IP;
- następnie wybierz protokół;
- po tym ustaw GEO, rotację i parametry sesji.
Dzięki temu nie przepłacasz za niepotrzebny format i nie psujesz działającej konfiguracji przez jedno błędne ustawienie.
Krótka konkluzja
Protokoły proxy to nie „złożony szczegół techniczny dla deweloperów”. To podstawowa część konfiguracji, która decyduje o tym, czy Twoje narzędzie prawidłowo połączy się z proxy.
HTTP pasuje do większości zadań webowych: strony, API, scraping, SEO, testy i scenariusze przeglądarkowe.
HTTPS częściej wiąże się z chronionymi stronami i tunelowaniem przez proxy, dlatego ważne jest, aby Twoje narzędzie poprawnie obsługiwało ten format.
SOCKS4 to starsza i bardziej ograniczona opcja, rzadko dziś potrzebna.
SOCKS5 to bardziej uniwersalny protokół do złożonego oprogramowania, niestandardowego ruchu i elastycznych scenariuszy sieciowych.
Najlepszy wybór to nie najbardziej „mocarny” protokół. To ten, który pasuje do Twojego zadania, oprogramowania i typu proxy.
Z SX.org możesz zestawić ten system bez zgadywania: wybierz typ proxy, ustaw właściwe GEO, użyj protokołu, który obsługuje Twoje narzędzie, i skaluj workflow, gdy testy staną się rutynowym procesem.