
Як захистити свою онлайн-анонімність у 2026 році: повний посібник
Справжня конфіденційність в інтернеті не виникає випадково. Надійний захист даних завжди спирається на правильні інструменти, глибоке розуміння антифрод-алгоритмів і регулярні аудити безпеки. Професійні інструменти анонімності здатні повністю приховати ваш цифровий слід за лічені хвилини.
Розберімося, як працює захист даних онлайн, чому стандартних методів уже недостатньо та як збудувати надбезпечний стек технологій.
Що таке цифровий слід і як антифрод-системи його аналізують?
Цифровий слід — це величезний масив даних, який збирають рекламні платформи, системи безпеки та вебсайти щоразу, коли ви їх відвідуєте. Сьогодні антифрод-системи на основі нейромереж (які використовують Google, Meta та великі e‑commerce-платформи) відстежують набагато більше, ніж просто вашу IP-адресу. Вони формують унікальний відбиток пристрою (Device Fingerprint), що складається з параметрів ОС, версії браузера, мови, роздільної здатності екрана та прихованих апаратних маркерів (таких як Canvas, Client Hints і WebGL).
Крім того, просунуті антифрод-алгоритми аналізують мережевий рівень вашого з’єднання — саме там часто виявляються спроби підміни. Системи безпеки зокрема шукають:
- Пасивне визначення ОС (TCP/IP): якщо ваш профіль антидетект-браузера імітує Windows, але на рівні мережевих пакетів (за параметрами TTL і Window Size) проглядаються характеристики серверної Linux, сесію відразу позначають як підозрілу.
- Невідповідність затримок (Ping vs. Geo): якщо ваш проксі нібито в Нью-Йорку, але фізичний сервер провайдера розміщений у Європі, неприродно високий ping миттєво видає проксі-маршрутизацію.
- Аномалії MTU (Maximum Transmission Unit): зміна стандартного розміру мережевого пакета (наприклад, з 1500 байт до 1400) свідчить про те, що трафік проходить крізь тунель або VPN.
Без спеціалізованого налаштування кожна ваша дія в інтернеті прозора. Щоб повернути контроль над даними, потрібно розгорнути професійний стек, що поєднує антидетект-браузери з проксі високої довіри.
Чому мережева анонімність важлива
Керуючи онлайн-процесами, фахівці зазвичай стикаються з двома небезпечними крайнощами:
- Спиратися на базові налаштування браузера або стандартний режим «Інкогніто», який не приховує ваш трафік від провайдерів чи цільових вебсерверів.
- Використовувати випадкові безкоштовні інструменти, що тягне за собою високі ризики витоків даних, крадіжки облікових даних і спотвореної аналітики через низьку якість трафіку.
Збалансований, професійний підхід пропонує надійний компроміс:
- Ви повністю маскуєте своє реальне місцезнаходження та параметри мережевої інфраструктури.
- Ви захищаєте фінансові операції, облікові дані та чутливі бізнес-комунікації від перехоплення.
- Ви гарантуєте, що цільові сайти бачать у вас звичайного, органічного користувача. Це усуває постійні блокування, стіни верифікацій і CAPTCHA, у підсумку максимізуючи ефективність автоматизації.
Як обрати правильні інструменти під конкретні завдання
Хоча базові принципи захисту лишаються тими самими, для різних задач потрібні зовсім різні інфраструктури. Проксі — це каркас цього захисту, адже вони працюють саме на рівні застосунку, скрипта чи профілю браузера. Щоб не спалювати бюджет на сліпі тести, важливо зіставити типи проксі з конкретними сценаріями використання:
1. Мультиакаунтинг і реєстрації (Google, соціальні мережі)
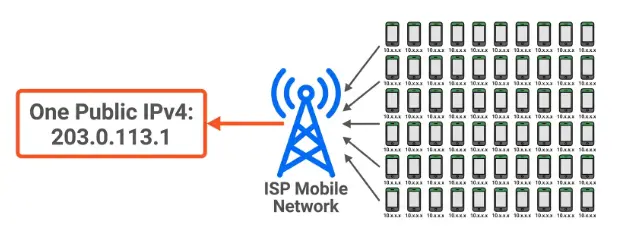
Для масового створення акаунтів необхідні саме мобільні проксі. Їхні IP-адреси одночасно ділять тисячі реальних користувачів стільникових мереж. Антифрод-системам складно заблокувати мобільний IP, не відрізавши доступ тисячам невинних споживачів. Завдяки високому рівню довіри мобільні IP суттєво зменшують жорсткі тригери телефонної верифікації під час реєстрації.
2. Керування профілями та прогрівання облікових записів
Тримати велику мережу профілів постійно на мобільних даних — неефективно за вартістю. Для довгострокового керування перейдіть на «липкі» резидентські проксі. Вони імітують звичайне домашнє Wi‑Fi-з’єднання. Тут важливо обирати постачальників резидентських IP, які мають високі показники репутації та «чисті» номери автономних систем (ASNs), що належать реальним споживчим інтернет‑провайдерам (ISPs), а не хмарним дата-центрам (на кшталт AWS чи DigitalOcean).
3. Вебскрейпінг і вилучення даних
Витяг великих масивів даних вимагає автоматичної ротації IP. Для таких скриптів шукайте величезні IP‑пули з високими швидкостями та низькими Fraud‑Score, щоб збирати дані без постійних стін CAPTCHA.
Перш ніж купувати будь-який сервіс, завжди аналізуйте технічні метрики: швидкість, аптайм, чистоту пулу та стабільність мережі. Щоб орієнтуватися на перенасиченому ринку й переглядати незалежні тести продуктивності, ліміти швидкості та рейтинги анонімності популярних провайдерів, скористайтеся спеціалізованими агрегаторами на кшталт ToProxyLab.
Побудова куленепробивного процесу анонімності
Покрокове налаштування приватності виглядає так:
- Визначте мету: для базового серфінгу достатньо простої шифрації. Для складних задач (керування кількома профілями, маркетингова автоматизація, скрейпінг даних) потрібна щільно інтегрована зв’язка антидетект-браузера та проксі.
- Синхронізуйте системні параметри: стежте, щоб мова, часовий пояс і геолокація профілю браузера відповідали точному GEO вашого проксі-сервера. Уникайте різких географічних стрибків (Geo‑Hops).
- Оцініть реальну продуктивність пулів: порівняйте чистоту IP, стабільність з’єднання та ціни серед провайдерів топ‑рівня. Орієнтуйтеся на відомі бренди, які дбають про «здоров’я» пулів, щоб утримувати репутацію.
- Уточнюйте таргетинг: обирайте провайдера з точним покриттям до потрібної країни, регіону, міста чи мобільного оператора.
Висновок
Ключ до захисту даних — методичний підхід і адаптація технологій під ваші конкретні операції. Розуміння роботи мережевих фільтрів і прихованих антифрод‑тригерів дозволяє будувати інфраструктуру, що гарантує високі показники проходження акаунтів, плавну автоматизацію та безкомпромісну приватність у 2026.